Zaufanie jako waluta skalowania AI: co odróżnia demonstracje od produkcji w sektorach regulowanych
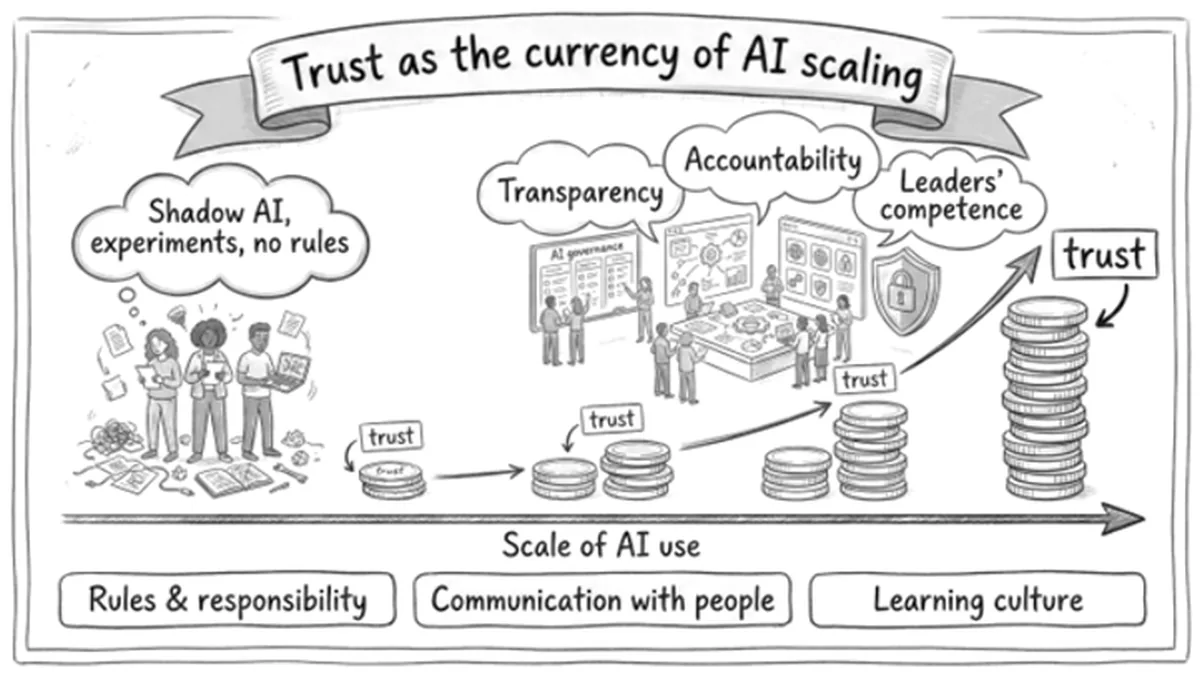
Article illustration
Nie jest to problem mocy modeli. Nie jest to problem dostępności technologii. Prawdziwy problem leży gdzie indziej: w zaufaniu. Dokładniej mówiąc, organizacje boją się powierzyć systemom AI rzeczywiste procesy, od których zależy biznes. Mają ku temu bardzo racjonalne powody.
W erze agentów - czyli systemów, które nie tylko generują tekst, lecz także wykonują działania w systemach firmy - zaufanie przestaje być miękkim tematem z obszaru PR lub CSR. Staje się twardym warunkiem skalowania. Jeżeli organizacja nie ufa systemowi, agent pozostanie zamknięty w piaskownicy bez względu na to, jak imponująca jest demonstracja. Agent w piaskownicy nie tworzy wartości; generuje koszty.
Paradoks znany każdemu CIO: technologia wszędzie, wartość na slajdach
Na wysokim poziomie paradoks wygląda prosto: wykorzystanie AI rośnie, dojrzałość technologiczna rośnie, ale rzeczywista wartość wdrożeń koncentruje się w stosunkowo wąskiej grupie firm. Większość organizacji utknęła w niekończącej się fazie „pilotażu”: coś jest testowane, coś przechodzi proof of concept, coś prezentuje się jako innowację, ale codzienna działalność firmy toczy się w starym tempie.
Rozbieżność ta jest szczególnie widoczna w przypadku systemów agentowych. Agent zdolny samodzielnie inicjować proces, wywoływać narzędzie lub podejmować decyzję w imieniu użytkownika natychmiast trafia na barierę, która nie istniała w erze czatu. Demonstracja na konferencji robi wrażenie, ale gdy przychodzi do zintegrowania tego samego mechanizmu z procesami kredytowymi, underwritingiem, obsługą szkód lub operacjami back-office w instytucji regulowanej, pojawia się to samo pytanie - zawsze: „Co się stanie, jeśli coś pójdzie nie tak, i kto za to odpowiada?”.
Bez odpowiedzi na to pytanie technologia pozostaje ciekawostką, bez względu na to, jak znakomite ma możliwości. Zaufanie nie jest zatem czymś „mile widzianym”. Jest brakującym ogniwem między demonstracją możliwości a trwałą zmianą sposobu pracy.
Dlaczego zaufanie do AI jest twardym wymaganiem biznesowym, a nie tematem PR
Zaufanie jest warunkiem koniecznym z bardzo prostego powodu ekonomicznego: agent, któremu nie ufamy, staje się kosztownym dodatkiem. Jeżeli człowiek musi sprawdzać wiersz po wierszu wszystko, co zrobił agent, organizacja w najlepszym razie nic nie zyskuje, a w najgorszym dokłada pracę i dodatkową warstwę narzędzi do utrzymania. Agent pod pełnym nadzorem ręcznym jest najdroższym sposobem wykonywania pracy, którą dotąd dobrze realizował zespół ludzi.
Zaufanie działa w tym kontekście na dwóch poziomach, które łatwo pomylić, ale które wymagają zupełnie innych mechanizmów:
Pierwszy poziom to zaufanie użytkownika końcowego - osoby pracującej z agentem na co dzień. Jest to zaufanie osobiste, budowane przez interakcję, przejrzystość oraz historię małych sukcesów i naprawionych błędów. W dużej mierze decyduje o nim to, o czym pisałem w poprzednim artykule z tej serii: projektowanie interakcji natywnych dla AI.
Drugi poziom to zaufanie organizacyjne - zarządu, funkcji ryzyka, zgodności, IT i audytu. To zaufanie instytucjonalne, budowane nie przez demonstrację, lecz przez zarządzanie, mechanizmy kontroli, audytowalność i jasny łańcuch odpowiedzialności. I właśnie brak tego zaufania zatrzymuje 90% wdrożeń agentów w sektorach regulowanych.
Bez obu warstw agent pozostaje gadżetem. Dlatego firmy poważnie myślące o skalowaniu AI zaczynają rozmowę nie od pytania „co potrafi ten model?”, lecz od „jak będziemy nim zarządzać, monitorować go i brać odpowiedzialność za jego decyzje?”. Kolejność tych pytań ma znaczenie. Organizacje, które zaczynają od modelu i dodają zarządzanie „później”, niemal zawsze kończą w niekończącym się trybie pilotażowym.
Nowa klasa ryzyka: nie „AI mówi głupoty”, lecz „AI robi rzeczy, których nie przewidzieliśmy”
W świecie chatbotów i klasycznej ogólnej AI główną obawą były halucynacje: system mówi coś przekonująco, ale nieprawdziwie. Było to ryzyko semantyczne i lokalne, w dużej mierze wykrywalne przez człowieka czytającego wynik.
Gdy przechodzimy do agentów, ryzyko wchodzi na zupełnie nowy poziom. Problemem nie jest już tylko to, co system powie, ale co zrobi. Agent może wywołać niewłaściwe narzędzie w niewłaściwym czasie. Może podjąć serię małych, pozornie nieszkodliwych decyzji, które łącznie wywierają istotny wpływ na klienta, regulatora lub wynik finansowy. Może działać poza oczekiwanymi granicami, jeśli reguły są niejasne lub zbyt luźne. Może też - i jest to najtrudniejszy przypadek - zachować się prawidłowo w dziewięćdziesięciu dziewięciu scenariuszach, a katastrofalnie w setnym, którego nikt nie przewidział na etapie projektowania.
Ryzyko staje się procesowe, a nie semantyczne. Oznacza to, że klasyczne podejścia do walidacji modeli - wskaźniki jakości, testy danych, oceny offline - nadal są potrzebne, ale już dawno przestały wystarczać. Musimy zacząć patrzeć na systemy agentowe tak samo jak na złożone procesy operacyjne w bankowości, energetyce i lotnictwie: przez pryzmat ścieżek przepływu pracy, punktów kontrolnych, uprawnień, scenariuszy awaryjnych, procedur eskalacji i odpowiedzialności.
Co ważniejsze, w sektorach regulowanych wymagania te już istnieją; po prostu nie nazywa się ich „wymaganiami dla agentów AI”. DORA wymaga od instytucji finansowych zapewnienia operacyjnej odtwarzalności każdej istotnej decyzji. EU AI Act nakazuje dla systemów wysokiego ryzyka (scoring kredytowy, HR, infrastruktura krytyczna, administracja publiczna) audytowalność, nadzór człowieka i dokumentację cyklu życia modelu. NIS2 wymaga ścisłej kontroli dostępu i zdolności reagowania na incydenty. Są to regulacje, które wchodzą w życie albo już obowiązują i które w praktyce definiują minimalny próg zaufania, poniżej którego agent nie może działać w sektorze regulowanym - nie dlatego, że ktoś tak uważa, lecz dlatego, że tak stanowi prawo.
Sytuacja większości dużych organizacji w Europie jest dziś zatem paradoksalna: świadomość ryzyka rośnie szybciej niż zdolność do systematycznego reagowania na nie. Wiedzą, że istnieje problem. Znają listę zagrożeń. Nie mają jednak jeszcze mechanizmów ani kompetencji, aby zarządzać nimi w skali. Z perspektywy zaufania jest to niestabilna mieszanka, ponieważ świadomość bez zdolności prowadzi do paraliżu decyzyjnego, a paraliż decyzyjny do ciągłego zarządzania kryzysowego.
Jak budować zaufanie przez projekt, a nie tylko deklaracje
Świadomość ryzyka nie jest zaufaniem. Jej brak także nie jest brakiem zaufania. Zaufanie do systemu agentowego buduje się przez projekt: decyzje architektoniczne, techniczne i organizacyjne podejmowane, zanim agent dotknie produkcji, a następnie konsekwentnie egzekwowane przez cały cykl jego życia. Decyzje te rzadko są efektowne i niemal nigdy nie pojawiają się w demonstracji dla zarządu. To one jednak decydują, czy po roku używania agenta na produkcji organizacja zachowuje spokój, czy żyje w ciągłym strachu przed dniem, w którym coś pójdzie nie tak.
Na podstawie moich wdrożeń zidentyfikowałem trzy konkretne mechanizmy, które razem stanowią minimum niezbędne, aby jakakolwiek deklaracja zaufania była ważna. Każdy z nich jest oczywisty, gdy się nad nim zastanowić, i każdy jest pomijany w większości projektów, które widzę.
Po pierwsze: zacznij od procesu, w którym błędy są odwracalne
Zacznij od procesu, w którym agent może popełnić błąd, lecz nie może spowodować nieodwracalnej szkody. Jest to pierwsza decyzja podejmowana przez organizację przed pierwszym pilotażem - i niemal zawsze podejmowana źle. Pokusa pokazania zarządowi „efektu wow” prowadzi do wyboru spektakularnych, krytycznych procesów, w których agent musi natychmiast udowodnić swoją wartość. Jest to dokładne przeciwieństwo projektowania dla zaufania. Pierwszy proces musi mieć dwie cechy: realną stawkę, aby wnioski miały znaczenie, oraz odwracalność, aby błąd kosztował doświadczenie edukacyjne, a nie katastrofę. Klasyfikacja dokumentów przed właściwą decyzją kredytową, generowanie wstępnych wersji raportów weryfikowanych następnie przez analityka oraz przygotowywanie automatycznych odpowiedzi na powtarzalne pytania klientów, które człowiek sprawdza przed wysłaniem. Tutaj agent może się mylić; organizacja widzi, co się dzieje, poprawia i uczy się. Po sześciu miesiącach takiej pracy zespół rozumie, gdzie agent jest silny, gdzie słaby, gdzie popełnia błędy i gdzie zachowuje się nieprzewidywalnie. Dopiero wtedy ma sens przesuwanie go ku procesom krytycznym. Zaufanie nie rośnie z demonstracji. Rośnie z dobrze obsłużonych wyjątków.
Po drugie: przetestuj agenta na cyfrowym bliźniaku
Przetestuj agenta na cyfrowym bliźniaku przed wdrożeniem produkcyjnym. Koncepcja cyfrowego bliźniaka, którą przedstawiłem wcześniej w tej serii w kontekście modernizacji systemów legacy, powraca tu w trzeciej, równie ważnej roli. Przed wdrożeniem produkcyjnym agent powinien działać na bliźniaku systemu, w którym ostatecznie będzie pracował: na replice danych z odpowiednim maskowaniem, w środowisku zachowującym się jak produkcja, ale niebędącym produkcją. Właśnie tam testuje się scenariusze, których inżynierowie nie przewidzieli: dziwne kombinacje danych wejściowych, przypadki brzegowe, nietypowe sekwencje wywołań narzędzi, zachowanie pod obciążeniem i reakcje na sprzeczne informacje z różnych źródeł. Bliźniak nie wykryje wszystkiego. Wykryje jednak znacznie więcej niż testy jednostkowe i oceny offline na statycznym zestawie przypadków, ponieważ zachowuje dynamikę systemu, a nie tylko jego strukturę. To różnica między pytaniem „czy agent prawidłowo odpowiada na zestaw 1 000 pytań testowych?” (podejście klasyczne) a pytaniem „czy agent zachowuje się stabilnie, działając równolegle przez tydzień na żywym strumieniu zdarzeń?” (podejście bliźniaka). Każdy projekt odpowiada dziś na pierwsze pytanie. Niewiele odpowiada na drugie.
Po trzecie: nie pozwól, aby nadzorca stał się figurantem
Zaprojektuj system tak, aby ludzki nadzorca nie zdegenerował się do roli figuranta. Pojawia się tu zjawisko mające własną nazwę w literaturze dotyczącej bezpieczeństwa lotniczego, radiologii i pojazdów autonomicznych: automation bias, czyli stronniczość automatyzacji. Mechanizm jest prosty i bezlitosny: jeżeli agent działa poprawnie w 99 przypadkach na 100, po trzech miesiącach nadzorujący człowiek przestaje uważnie czytać propozycje agenta i zaczyna zatwierdzać je mechanicznie. Nie dlatego, że jest leniwy. Dlatego, że jego mózg działa racjonalnie i optymalizuje pracę na podstawie historycznych wskaźników błędów. Historia mówi: ten agent nie popełnia błędów, więc nie ma sensu go sprawdzać. W ten sposób „human over the loop” - koncepcja, na której opiera się dziś większość projektów agentowych w sektorach regulowanych - staje się organizacyjną fikcją. Człowiek formalnie nadzoruje. W rzeczywistości zatwierdza wszystko, co przedstawia maszyna. I dokładnie wtedy, gdy agent w końcu popełni błąd - w tym jednym na sto, brzegowym, nieprzewidzianym scenariuszu - błąd przechodzi przez kontrolę bez przeszkód.
Tej degeneracji nie można zatrzymać za pomocą „lepszego szkolenia” lub „kultury uważności”. To myślenie życzeniowe, a nie rozwiązania. Trzeba ją powstrzymać przez projekt, za pomocą konkretnych mechanizmów wbudowanych w system. Kilka z tych, które stosuję we wdrożeniach: wymuszone aktywne uzasadnienie zatwierdzenia (człowiek nie klika „OK”, lecz zapisuje jedno zdanie wyjaśniające, dlaczego jest to właściwa decyzja, a zapis pozostaje w logach); okresowe audyty losowych decyzji, w których ktoś inny niż nadzorca sprawdza, czy agent rzeczywiście miał rację i czy nadzorca faktycznie to zweryfikował, czy tylko przeklikał; rotacja decydentów, aby ta sama osoba nie nadzorowała tego samego agenta dłużej niż kilka tygodni; drugi agent nadzorujący, którego zadaniem jest kwestionowanie decyzji pierwszego agenta z innej perspektywy i eskalowanie rozbieżności. Każdy z tych mechanizmów ma koszt - łącznie dodają kilkadziesiąt procent narzutu organizacyjnego do działania agenta. Każdy jest jednak tańszy niż dzień, w którym stronniczość automatyzacji zawiedzie w sposób trafiający na pierwsze strony gazet.
Dojrzałość zaufania: gdzie organizacje mają największe luki
Gdy patrzymy na dojrzałość zaufania do AI jako kontinuum, obraz jest zaskakująco podobny w różnych sektorach i krajach regionu.
Stosunkowo dobrze radzimy sobie z komponentem technicznym. Wiemy, jak podłączyć model, zbudować prototyp, zintegrować API i stworzyć działającą demonstrację. Rynek narzędzi programistycznych jest dojrzały, dokumentacja dobra i nie brakuje zespołów zdolnych połączyć wszystkie elementy.
Znacznie gorzej wygląda sytuacja w zakresie strategii, zarządzania i mechanizmów kontroli. Kto odpowiada za decyzje agenta? W jakich ramach agent działa autonomicznie? Jak wygląda proces eskalacji, gdy napotka przypadek brzegowy? Jak mierzymy, czy agent zachowuje się zgodnie z obietnicami złożonymi regulatorowi i zarządowi? Co robimy, gdy agent zachowuje się niewłaściwie w danym scenariuszu - kto to wykrył, kiedy i jakie były konsekwencje?
Jeżeli tych elementów brakuje, organizacja intuicyjnie zatrzymuje się przed pełnym wdrożeniem. Często nie jest to wyrażane w decyzjach wprost - słyszę raczej: „uruchommy pilotaż, zobaczymy”, „na razie pozostawmy człowieka jako wąskie gardło kontroli”, „niech będzie to narzędzie wewnętrzne, które nie dotyka klienta”. Są to racjonalne reakcje obronne. Rzecz w tym, że bez przejścia z tej fazy do świadomie zdefiniowanego modelu odpowiedzialności agent nigdy nie stanie się głównym uczestnikiem procesu. Pełna integracja z procesem jest warunkiem uwolnienia wartości, na którą firma liczyła, kupując narzędzie.
„Human over the loop”: projektowanie roli człowieka w świecie agentów
Dyskusje o AI długo były zdominowane przez metaforę „human-in-the-loop”: osoby znajdującej się gdzieś w przepływie pracy, podejmującej decyzje w momentach krytycznych i zatwierdzającej każdą istotną decyzję. Model ten miał sens w erze gen-AI jako asystenta, gdy człowiek był bezpośrednim odbiorcą i weryfikatorem wyniku.
W zaawansowanych systemach agentowych pojawia się inny obraz: „human over the loop”. Oznacza sytuację, w której zespół agentów potrafi zrealizować cały podstawowy proces od początku do końca, podczas gdy człowiek ocenia wyniki, przegląda decyzje w przypadkach brzegowych lub wyjątkowych i stopniowo zmienia swoją rolę z wykonywania kroków na projektowanie reguł, monitorowanie odchyleń i ciągłe doskonalenie procesu.
Jest to fundamentalna zmiana zarówno w architekturze systemu, jak i kulturze organizacyjnej. Liderzy traktujący ją poważnie zaczynają od bardzo prostego pytania: gdzie chcemy, aby człowiek miał ostatnie słowo, i co oznacza to operacyjnie w praktyce? Projektowanie „human over the loop” wymaga odwagi w delegowaniu: świadomego uznania, że całą klasę decyzji można zautomatyzować przy zachowaniu odpowiedniego nadzoru, rejestrowania i audytowalności. Jest to moment, w którym zaufanie przestaje być abstrakcją i staje się konkretną decyzją o oddaniu systemowi części uprawnień. Nie przychodzi ona łatwo każdemu liderowi - i słusznie, ponieważ nie powinna być łatwa.
Co robią organizacje, które naprawdę odnoszą sukces z agentami
Jeżeli przyjrzymy się firmom, które nie tylko eksperymentują z agentami, lecz rzeczywiście czerpią z nich wartość, zobaczymy kilka powtarzalnych wzorców.
Mają jasno określoną odpowiedzialność za AI - nie jest ona rozmyta między IT, biznesem, zgodnością i „laboratorium innowacji”. Konkretna osoba bierze odpowiedzialność za zapewnienie, że agent działa w ramach akceptowanych przez organizację. Ma też wystarczające uprawnienia, aby wyegzekwować te ramy, gdy projekt zaczyna poza nie wychodzić.
Traktują zaufanie jako inwestycję, a nie koszt spowalniający postęp. Świadomie przeznaczają zasoby na mechanizmy kontroli, monitorowanie i audytowalność. Rozumieją, że trzy dodatkowe miesiące pracy nad warstwą zarządzania na początku projektu oszczędzają dwa lata niekończących się pilotaży.
Nie ograniczają się do piaskownic, ale też nie oddają od razu wszystkiego agentom. Zaczynają od konkretnych, dobrze zdefiniowanych procesów, w których potrafią precyzyjnie opisać ryzyko i kryteria sukcesu. Wybierają procesy z realną stawką dla wiarygodności, ale odwracalne dla bezpieczeństwa. Uczą się na nich przed przejściem dalej.
Inwestują w kompetencje ludzi - nie tylko inżynierów, lecz także liderów biznesowych i operacyjnych, którzy muszą potrafić rozmawiać z agentami i o agentach. Ten drugi aspekt jest niedoceniany. Lider, który nie rozumie różnicy między halucynacją a błędem procesowym, nie potrafi sensownie zareagować na incydent.
Co ważne, organizacje te coraz częściej postrzegają zaufanie do AI nie jako wymóg regulacyjny, lecz jako dźwignię biznesową. Bez zaufania agent nigdy nie wejdzie do procesu krytycznego, a zatem nigdy nie zrealizuje pełnego potencjału. Kto pierwszy w branży zbuduje zaufanie, ten pierwszy uwolni skalę.
Minimalny program zaufania: cztery elementy, które można szybko uruchomić
Dla wielu organizacji perspektywa „pełnego programu Responsible AI” brzmi jak wieloletni projekt transformacyjny, którego nikt nie chce rozpoczynać, bo nikt nie jest pewien, czy doczeka jego końca. Tymczasem praktyczny punkt wyjścia może być znacznie bardziej konkretny, jeżeli potraktujemy temat poważnie i nie utkniemy w produkowaniu dokumentów, których nikt nie przeczyta.
W praktycznym wdrożeniu CDF - metodologii, którą rozwijam dla sektorów regulowanych - pierwsze cztery elementy programu zaufania, możliwe do uruchomienia w ciągu kilku tygodni, to:
Wybór jednego procesu, w którym agent ma dostarczyć realną wartość. Nie chodzi o efektowną demonstrację. Chodzi o proces, w którym zgromadzimy istotne dane o wpływie, ryzyku i zachowaniu systemu - wystarczająco szeroki, aby można było uogólnić wnioski, ale wystarczająco wąski, aby w trzecim miesiącu nie wykoleić całego wdrożenia.
Zdefiniowanie ram operacyjnych i modelu odpowiedzialności. Gdzie agent może działać autonomicznie, gdzie wymagana jest zgoda człowieka, jakie są progi eskalacji, kto odpowiada za incydenty i decyzje modelu. Musi to być udokumentowane, zatwierdzone przez ryzyko i zgodność oraz egzekwowane technicznie, a nie tylko zapisane w polityce.
Mechanizmy monitorowania i kontroli. Jak stale obserwujemy zachowanie agenta. Jakie wskaźniki jakości, bezpieczeństwa i ryzyka śledzimy. Jak szybko wykrywamy anomalie. Kto przegląda te wskaźniki i z jaką częstotliwością. Bez tej warstwy nie wiemy, czy agent zachowuje się zgodnie z obietnicą, nawet jeśli działał prawidłowo w dniu wdrożenia.
Program szkoleniowy dla osób pracujących z agentem. Chcę się tu na chwilę zatrzymać, ponieważ właśnie w tym miejscu większość organizacji popełnia ten sam błąd - jest to też temat, o którym początkowo zamierzałem napisać osobny artykuł, ale ostatecznie widzę, że należy właśnie tutaj.
Lider w świecie agentów: czego nie zastąpi żaden model
Gdy rozmawiam z kadrą kierowniczą o przygotowaniu organizacji do pracy z agentami AI, najczęściej słyszę pytanie techniczne: „Jak szkolić ludzi z promptowania?”. To niewłaściwe pytanie. Nie dlatego, że promptowanie nie jest ważne - jest - ale dlatego, że nie ono odróżnia organizacje, które zbudują zaufanie do agentów, od tych, które ugrzęzną w pilotażach. Odróżnia je dojrzałość przywódcza ludzi odpowiedzialnych za nadzorowanie tych systemów.
W tradycyjnym świecie lider wygrywał dzięki dostępowi do informacji i zdolności podejmowania decyzji szybciej niż konkurencja. W świecie agentów informacja nie jest już przewagą - każdy pracownik ma dziś dostęp do narzędzi, które jeszcze dwa lata temu były zarezerwowane dla wyspecjalizowanych zespołów analitycznych. Oznacza to, że lider nie wygrywa już dzięki większej wiedzy. Zaczyna wygrywać dzięki umiejętności określenia jasnego kierunku i celu działań, ustanowienia wartości i granic (czego nie robimy, nawet jeśli byłoby to „skuteczne”) oraz tworzenia warunków, w których ludzie i agenci mogą współpracować, zamiast sobie przeszkadzać.
Istnieją trzy ludzkie kompetencje, których nie zastąpi żaden obecny model i które w świecie agentów stają się fundamentalną przewagą organizacji, a nie jednostki.
Po pierwsze: aspiracja i nadawanie znaczenia
Modele znakomicie kontynuują wzorce widoczne w danych. Nie potrafią samodzielnie powiedzieć: „Zróbmy coś, co jeszcze nie istnieje”. Ambicja, wizja i odwaga wyznaczenia celu wykraczającego poza istniejące trajektorie pozostają domeną ludzi. Lider odczytuje emocje i obawy ludzi związane ze zmianą, potrafi przełożyć abstrakcyjną technologię na konkretną opowieść dla organizacji („co to oznacza dla nas”) i zaprasza ludzi do współodpowiedzialności za tę aspirację, zamiast komunikować ją z góry. Bez tego AI może pomóc stworzyć plan, ale nie odpowie na pytanie, po co w ogóle ją wdrażamy.
Po drugie: osąd i odpowiedzialność za wartości
AI potrafi obliczać ryzyko, streszczać regulacje i proponować „racjonalne” rozwiązania. Nie ponosi jednak odpowiedzialności za konsekwencje prawne, społeczne, etyczne ani ludzkie. Nie stanie przed zespołem i nie powie: „To była moja decyzja”. Lider decyduje, kiedy podręcznikowo poprawne rozwiązanie jest nieakceptowalne z perspektywy wartości organizacji. Bierze na siebie ciężar wyborów w sytuacjach, w których każdy scenariusz jest w jakiś sposób bolesny. Łączy twarde dane z miękkim rozumieniem kontekstu - relacji, reputacji i zaufania. W świecie, w którym systemy będą generować wiele racjonalnie brzmiących rekomendacji, odwaga powiedzenia „nie” może być równie ważna jak zdolność powiedzenia „tak”.
Po trzecie: nieliniowa kreatywność i tolerancja chaosu
Modele są optymalizowane do generowania „najbardziej prawdopodobnej następnej rzeczy” - świetnych wariantów tego, co już istnieje. Liderzy organizacji odnoszących sukcesy myślą inaczej: nie „jak zrobić to samo o dwadzieścia procent lepiej”, lecz „jak zrobić coś, co da dziesięciokrotny efekt”. Wymaga to łączenia wątków z różnych domen, przyjmowania zewnętrznych perspektyw i tolerowania chaosu na wczesnych etapach, gdy nic nie jest jeszcze ustalone. AI może pomóc eksplorować przestrzeń możliwości, ale to ludzie decydują, które „dziwne” pomysły warto utrzymać przy życiu, nawet jeśli początkowo wydają się mało prawdopodobne.
Kiedy organizacja buduje zaufanie do agentów, w rzeczywistości buduje zaufanie do ludzi, którzy nimi zarządzają. Agent nie wzbudza zaufania samodzielnie; wzbudza je jako część systemu obejmującego kompetentnego lidera, jasne reguły, przewidywalne reakcje na incydenty oraz kulturę pozwalającą zgłaszać obawy bez kary. Dlatego inwestowanie w rozwój przywództwa - nie w rozumieniu kolejnego szkolenia, lecz rytuałów, w których lider ćwiczy pracę z agentami w warunkach rzeczywistych, a nie laboratoryjnych - jest czwartym i być może najważniejszym elementem programu zaufania.
W dłuższej perspektywie właśnie te ludzkie kompetencje i kultura organizacyjna, w której mogą się rozwijać, ukształtują firmy zdolne wykorzystywać agentów jako rzeczywisty mnożnik możliwości.
Świat, w którym systemy wykonują coraz więcej pracy, paradoksalnie wymaga silniejszego, dojrzalszego przywództwa. AI potrafi pisać, liczyć i rekomendować. Nie zdecyduje jednak, czym chce być twoja organizacja, jakie ryzyko jest gotowa podjąć, jak traktuje ludzi, którzy dla niej pracują, ani gdzie przebiegają jej granice moralne.
Pytania te pozostają - i długo pozostaną - wyłącznie w rękach ludzi. To dobra wiadomość dla każdego, kto zastanawia się, gdzie leży jego własna wartość w tej nowej konfiguracji.
Mikrowzorzec z praktyki
Najszybszy test tego, czy „human over the loop” nadal działa w organizacji, czy już zdegenerował się do roli figuranta, wygląda następująco: spójrz na ostatnie sto decyzji zaproponowanych przez agenta i zatwierdzonych przez człowieka. Ile z nich człowiek odrzucił lub poprawił? Jeśli liczba jest bliska zeru, masz dwie możliwości: agent jest doskonały (mało prawdopodobne) albo nadzór już nie istnieje. Trzecia możliwość - że agent rzeczywiście podejmuje 100 dobrych decyzji z rzędu - jest tak mało prawdopodobna, że wybierając ją jako wyjaśnienie, najpewniej się mylisz.
Ta seria przedstawia transformację AI w sektorach regulowanych w podziale na siedem warstw:
- Infrastruktura fizyczna - AI pochłania energię elektryczną i światłowody
- Modernizacja systemów legacy - Systemy legacy nie znikną same
- Fundament danych - Agenci AI potykają się o dane
- Suwerenność: diagnoza - Masz suwerenność danych, ale nie masz suwerennej AI
- Suwerenność: praktyka - Suwerenna AI w praktyce
- Interfejs człowiek-system - Od chatbota do współpracownika
- Zaufanie i przywództwo - Zaufanie jako waluta skalowania AI ← czytasz teraz
Cała seria jest zapisem tego, czego nauczyła mnie praca w sektorach regulowanych w Polsce i Europie Środkowo-Wschodniej. Decyzji, które trzeba było podejmować szybciej, niż pozwalała ostrożność, błędów, które nauczyły mnie więcej niż sukcesy, intuicji szlifowanej w rozmowach bez scenariusza oraz woli zbudowania czegoś, co jeszcze nie istnieje.
Dziękuję za przeczytanie wszystkich siedmiu części. Jeżeli któraś z tych warstw odpowiada temu, co dzieje się dziś w twojej organizacji, jest to dobry punkt wyjścia do konkretnej rozmowy.
Article illustration