Kod AI klasy bankowej: 9-warstwowy proces bezpieczeństwa
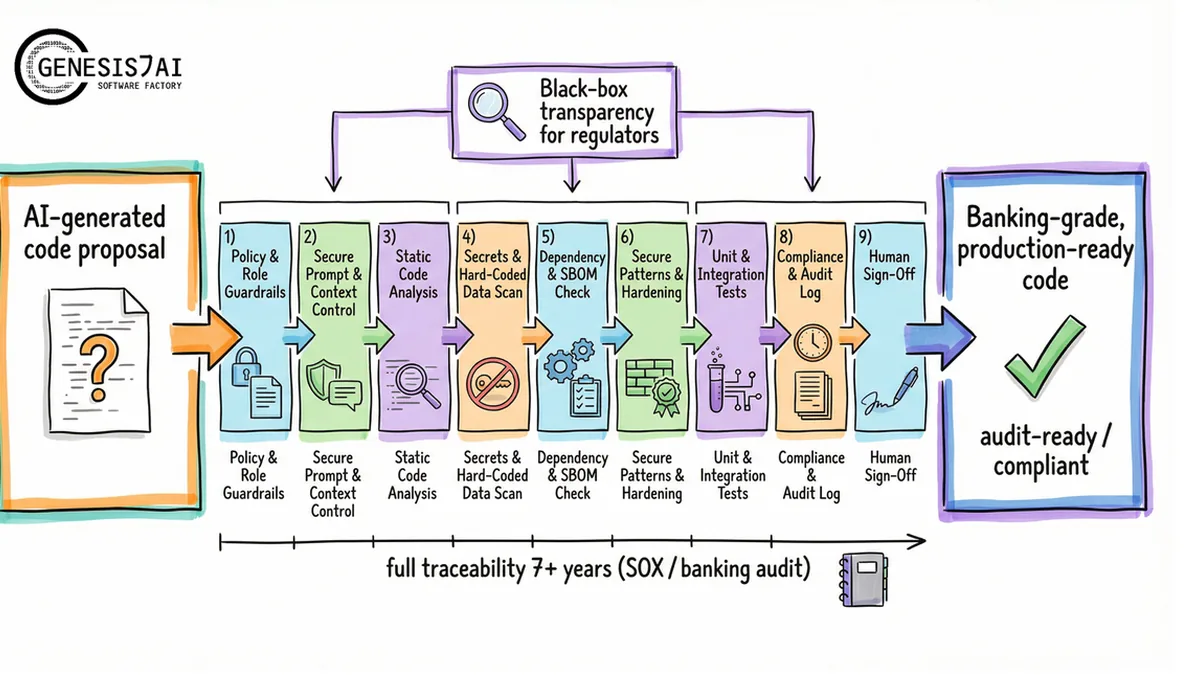
Przejrzystość czarnej skrzynki: jak wielowarstwowa walidacja buduje zaufanie regulatorów
Organy nadzoru bankowego mierzą się z fundamentalnym wyzwaniem związanym z generowaniem kodu przez AI: jak zaufać oprogramowaniu, którego proces tworzenia działa jak czarna skrzynka. Ogólne asystenty AI nie zapewniają ścieżki audytowej, weryfikacji zgodności ani wyjaśnienia decyzji dotyczących bezpieczeństwa, podczas gdy bankowość wymaga wyczerpującej dokumentacji każdej zmiany w oprogramowaniu oraz odpornych na manipulacje ścieżek audytowych przechowywanych przez siedem lat zgodnie z SOX. Platformy AI budowane do tego celu rozwiązują problem czarnej skrzynki za pomocą dziewięciowarstwowych procesów walidacji bezpieczeństwa, które poddają każde żądanie wygenerowania kodu niezależnym etapom kontroli, osiągając zero krytycznych podatności przy pierwszym wygenerowaniu i automatycznie tworząc dokumentację audytową wymaganą przez organy nadzoru bankowego. Innowacja architektoniczna polega na przekształceniu generowania kodu przez AI z nieprzejrzystego narzędzia produktywności w przejrzystą, weryfikowalną i audytowalną platformę spełniającą najwyższe standardy regulacyjne.

Wyzwanie czarnej skrzynki: dlaczego ogólna AI nie spełnia wymagań audytowych
Tradycyjne asystenty programistyczne AI działają z perspektywy regulatora jak czarne skrzynki. GitHub Copilot generuje kod za pomocą przekształceń sieci neuronowych, nie wyjaśniając decyzji dotyczących bezpieczeństwa, nie mapując zgodności i nie zapewniając ścieżki audytowej etapów walidacji. Model generuje kod na podstawie wzorców poznanych z publicznych repozytoriów — w badaniu „Asleep at the Keyboard?” (2021) około 40% programów wygenerowanych przez Copilota w scenariuszach testowych miało podatności — bez mechanizmu weryfikacji rozdziału obowiązków zgodnego z SOX, standardów bezpiecznego kodowania PCI DSS ani wymagań DORA dotyczących zarządzania zmianą.
Ta nieprzejrzystość narusza zasady audytu bankowego. SOX wymaga udokumentowanych kontroli wewnętrznych nad systemami finansowymi. Artykuł 9 DORA nakazuje udokumentowane zarządzanie zmianą z rejestrowaniem testów, oceny, zatwierdzenia, wdrożenia i weryfikacji. Wymóg 6.2 PCI DSS wymaga dowodów stosowania bezpiecznych praktyk programistycznych. Ogólne asystenty AI nie dostarczają żadnej z tych informacji - żadna ścieżka audytowa nie rejestruje, dlaczego wybrano określone wzorce kodu, jakie mechanizmy bezpieczeństwa rozważono, jak kod odpowiada wymaganiom zgodności ani czy występują w nim podatności. Wskaźnik wycieku sekretów w publicznych repozytoriach z włączonym GitHub Copilot wynosi 6,4% wobec 4,6% średnio (GitGuardian, 2025) — to pokazuje, w jaki sposób AI działająca jak czarna skrzynka wprowadza ryzyko braku zgodności.
9-warstwowy proces bezpieczeństwa: ochrona w głąb
Platformy AI tworzone do tego celu rozwiązują problem czarnej skrzynki za pomocą dziewięciu niezależnych etapów walidacji, z których każdy generuje materiał dowodowy na potrzeby audytu.
:::layer Warstwa 1: analiza intencji i zakresu regulacyjnego - NLP analizuje żądania programistów, aby wyodrębnić wymagania funkcjonalne i zidentyfikować konsekwencje regulacyjne. Wynik: ustrukturyzowana specyfikacja wymagań wraz z ramami zgodności.
:::layer Warstwa 2: wybór wzorców bezpieczeństwa - wybiera obowiązkowe wzorce bezpieczeństwa z nadzorowanej biblioteki na podstawie zakresu regulacyjnego. W przypadku przetwarzania kart kredytowych są to: walidacja danych wejściowych, szyfrowanie AES-256, TLS 1.3, tokenizacja, autoryzacja oparta na rolach i rejestrowanie audytowe. Model AI nie może wygenerować kodu naruszającego wybrane wzorce.
:::layer Warstwa 3: generowanie bezpiecznego kodu - główny model AI generuje kod z wbudowanymi mechanizmami bezpieczeństwa. Zapytania do bazy danych korzystają z instrukcji parametryzowanych, uwierzytelnianie wdraża haszowanie bcrypt, a obsługa danych osobowych stosuje szyfrowanie i kontrolę dostępu.
:::layer Warstwa 4: analiza statyczna (SAST) - wygenerowany kod przechodzi analizę statyczną (SonarQube, Checkmarx), która sprawdza go względem OWASP Top 10, CWE Top 25 oraz wymagań właściwych dla PCI DSS.
:::layer Warstwa 5: analiza zależności (SCA) - analizuje biblioteki zewnętrzne pod kątem podatności za pomocą Snyk lub OWASP Dependency-Check. Sprawdza je względem firmowych list zatwierdzonych komponentów.
:::layer Warstwa 6: mapowanie zgodności - sprawdza, czy wygenerowany kod spełnia wszystkie wymagania regulacyjne. Mapuje elementy kodu do obowiązków w zakresie zgodności i tworzy macierz zgodności do dokumentacji audytowej.
:::layer Warstwa 7: analiza dynamiczna (DAST) - wdraża kod w odizolowanym środowisku testowym w celu walidacji działania przy użyciu OWASP ZAP lub Burp Suite. Testuje obejście uwierzytelniania, przejęcie sesji, CSRF, fuzzing danych wejściowych i nadużycia API.
:::layer Warstwa 8: generowanie ścieżki audytowej - zestawia kompleksową dokumentację ze wszystkich warstw, sformatowaną tak, aby bezpośrednio wspierała audyty SOX, PCI DSS i DORA.
:::layer Warstwa 9: przegląd i zatwierdzenie przez człowieka - ostatnia warstwa wymaga ludzkiego osądu przy autoryzacji wdrożenia. Kod wysokiego ryzyka wymaga wielu recenzentów. Warstwa ta egzekwuje rozdział obowiązków zgodny z SOX, uniemożliwiając programistom zatwierdzanie własnego kodu.
Przejrzystość czarnej skrzynki: architektura zaufania
Platforma działa za pośrednictwem wyspecjalizowanych agentów AI (koordynacja, wymagania, bezpieczeństwo, generowanie, walidacja, testowanie, dokumentacja, zatwierdzanie), które komunikują się przez centralny graf wiedzy utrzymujący ustrukturyzowane relacje między wzorcami kodu, mechanizmami bezpieczeństwa, wymaganiami regulacyjnymi i wynikami walidacji.
Kluczowe rozróżnienie: choć modele AI działają jako sieci neuronowe, czyli z natury są czarnymi skrzynkami, architektura platformy zapewnia pełną przejrzystość za pomocą warstw walidacji. Każda decyzja dotycząca bezpieczeństwa, każde mapowanie zgodności i każdy wynik walidacji generuje materiał dowodowy na potrzeby audytu. Generowanie kodu zmienia się z nieprzejrzystego przekształcenia w udokumentowany, weryfikowalny i audytowalny przepływ pracy.
Integracja z firmowymi narzędziami bezpieczeństwa odbywa się za pośrednictwem ustandaryzowanych API: skanowanie SonarQube przez REST API, skanowanie zależności Snyk oraz testy dynamiczne OWASP ZAP. Przepływy zatwierdzania integrują się z firmowymi systemami zarządzania tożsamością (Active Directory, Okta, Azure AD), egzekwując kontrolę dostępu opartą na rolach i rozdział obowiązków. Wszystkie wyniki walidacji, czynności zatwierdzające i zdarzenia wdrożeniowe są zapisywane w niezmiennych ścieżkach audytowych z wykorzystaniem blockchainu lub magazynu odpornego na manipulacje, co zapewnia siedmioletni okres przechowywania zgodny z SOX wraz z weryfikacją kryptograficzną.
Wniosek strategiczny: architektura jako przewaga konkurencyjna
Bankowość nie może zaakceptować generowania kodu przez AI działającą jak czarna skrzynka. Wymagania regulacyjne nakazują kompleksową dokumentację, niezależną walidację i odporne na manipulacje ścieżki audytowe. Ogólne asystenty AI projektowane z myślą o produktywności, a nie zgodności, tworzą problemy banków z zapewnieniem zgodności, zamiast je rozwiązywać.
9-warstwowy proces bezpieczeństwa pokazuje, jak platformy budowane do określonego celu przekształcają generowanie kodu przez AI z nieprzejrzystego narzędzia produktywności w przejrzystą, audytowalną i zgodną z przepisami platformę tworzenia oprogramowania. Wielowarstwowa walidacja ma na celu zero krytycznych podatności przy pierwszym wygenerowaniu, ograniczają nakład pracy związany ze zgodnością dzięki automatycznej dokumentacji i skracają przygotowanie do audytu dzięki natywnemu generowaniu ścieżki audytowej.
Architektura techniczna decyduje o wykonalności regulacyjnej. Organizacje wybierające platformy AI na podstawie wskaźników produktywności zamiast architektury zgodności mierzą się ze znacznym nakładem ręcznej dokumentacji i ryzykiem regulacyjnym. Podmioty wdrażające architekturę ukierunkowaną przede wszystkim na zgodność przekierowują zasoby zajmujące się zgodnością ku innowacjom, jednocześnie budując przewagę strukturalną, której konkurenci nie mogą szybko powielić.
Rekomendacja techniczna
Platformy do generowania kodu przez AI należy oceniać na podstawie przejrzystości architektury - liczby niezależnych warstw walidacji, zakresu biblioteki wzorców zgodności, automatyzacji ścieżki audytowej oraz integracji z firmowymi narzędziami bezpieczeństwa. Należy wymagać dowodu zerowej liczby krytycznych podatności przy pierwszym wygenerowaniu oraz automatycznego tworzenia kompleksowej dokumentacji wspierającej wymagania audytowe SOX, PCI DSS i DORA.
:::note Zastrzeżenie: Dane przedstawione w tym opracowaniu (w tym dotyczące redukcji kosztów, tempa pracy i wskaźników błędów) opierają się na wewnętrznych symulacjach pilotażowych GENESIS-AI oraz zagregowanych, zanonimizowanych scenariuszach testowych. Rzeczywiste wyniki w środowiskach produkcyjnych klientów mogą się różnić w zależności od specyfiki infrastruktury i procesów. Materiał ma wyłącznie charakter informacyjny.
Źródła
- Pearce i in., „Asleep at the Keyboard? Assessing the Security of GitHub Copilot’s Code Contributions”, 2021
- GitGuardian, „The State of Secrets Sprawl 2025”, 2025