EU AI Act i strategia AI NATO a SAVANT-AI i GENESIS-AI
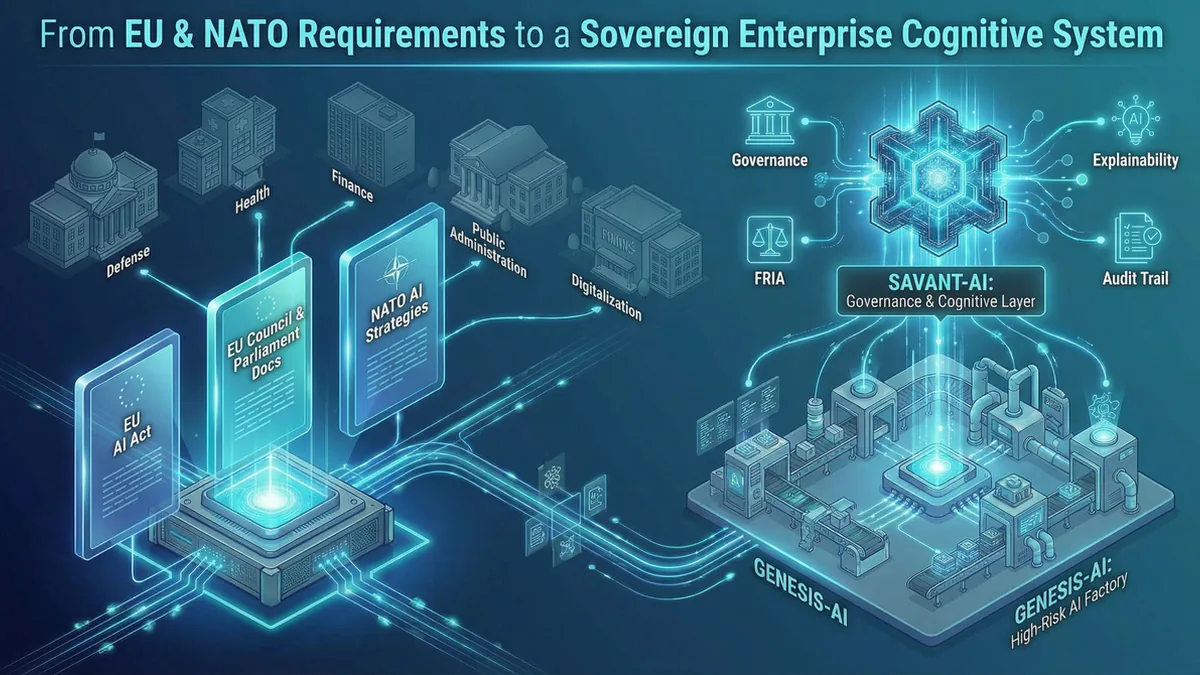
SAVANT-AI i GENESIS-AI to projekty badawcze programu inLABs. Opisane funkcje są celem badań, a nie dostępnym produktem. Status projektu: inLABs
EU AI Act i strategie AI NATO dokładnie opisują to, czego potrzebują instytucje i przedsiębiorstwa o znaczeniu strategicznym: fabryk zgodnych z prawem systemów AI oraz warstwy kognitywno-decyzyjnej zapewniającej wyjaśnialność, audytowalność i kontrolę ryzyka.
GENESIS-AI i SAVANT-AI to para projektów badawczych pomyślana właśnie w ten sposób — techniczny „silnik” i nadbudowa governance — osadzona w wymaganiach regulacyjnych UE i NATO.
Trzy filary: EU AI Act, dokumenty Rady i strategie NATO
Fundament dla administracji publicznej opiera się na trzech filarach: samym EU AI Act (rozporządzenie 2024/1689), dokumentach przygotowawczych Parlamentu Europejskiego i Rady oraz strategiach NATO dotyczących AI. Razem tworzą spójny obraz: AI ma być technologią odpowiedzialną, nadzorowaną przez człowieka, testowaną, certyfikowaną i interoperacyjną, z pełnym poszanowaniem praw podstawowych i prawa humanitarnego.

EU AI Act wprowadza rygorystyczne wymagania dla systemów wysokiego ryzyka: ciągłe zarządzanie ryzykiem, zarządzanie danymi, dokumentację techniczną, logowanie, przejrzystość, nadzór człowieka, odporność na zakłócenia, błędy i zmiany warunków (robustness), cyberbezpieczeństwo, system jakości oraz monitoring po wprowadzeniu na rynek. Rozporządzenie nakłada obowiązki nie tylko na dostawców, ale również na użytkowników końcowych (deployers), w tym organy publiczne, obejmując określone zastosowania obowiązkową oceną wpływu na prawa podstawowe (FRIA). Dla modeli ogólnego przeznaczenia (GPAI) istnieją osobne obowiązki: dokumentacja, testy warunków skrajnych, zarządzanie ryzykiem, polityka praw autorskich, podsumowanie danych treningowych i udział w kodeksach postępowania.
Strategie NATO podkreślają odpowiedzialne wykorzystanie AI, rozliczalność, human-in-the-loop/over-the-loop, zarządzanie cyklem życia, testowanie, ewaluację, weryfikację i walidację (TEVV), interoperacyjność oraz cyberbezpieczeństwo. Wprost definiują sześć Principles of Responsible Use (PRU): legalność, odpowiedzialność i rozliczalność, wyjaśnialność i identyfikowalność, niezawodność, sterowalność oraz ograniczanie stronniczości.
GENESIS-AI: fabryka systemów AI wysokiego ryzyka
Celem projektu GENESIS-AI jest środowisko DevSecOps/MLOps, w którym projekty powstają zgodnie z AI Act od początku. Kluczowe artykuły rozporządzenia mają być elementami platformy, a nie „checklistami” odhaczanymi na końcu projektu.
Kluczowe mechanizmy:
- System zarządzania ryzykiem (art. 9): każdy projekt AI jest realizowany w potoku z wbudowanym rejestrem ryzyka, scenariuszami użycia i nadużycia oraz bramkami CI/CD, które blokują wdrożenie, jeśli kryteria ryzyka nie są spełnione.
- Data governance (art. 10): fabryka danych zapewnia profile jakości danych, testy reprezentatywności i ograniczania stronniczości, anonimizację oraz generowanie danych syntetycznych dla sandboxów i TEVV.
- Dokumentacja i logowanie (art. 11–12): GENESIS-AI ma automatycznie generować „pakiet zgodności AI” — dokumentację modelu, wersjonowanie i logi potoku — przygotowany do audytu.
- Przejrzystość i instrukcje użytkowania (art. 13–14): platforma tworzy instrukcje, karty modeli i szablony komunikatów dla deployers w ujednoliconym, wielojęzycznym formacie.
- Nadzór człowieka i sterowalność (art. 14 + NATO PRU): wzorce human-in-the-loop/over-the-loop, integracja z systemami akceptacji i pełna ścieżka audytowa nadpisań są wymuszane w architekturze projektu.
- Odporność i cyberbezpieczeństwo (art. 15): automatyczne testy odporności — adversarial, data/model poisoning i regresyjne — są częścią standardowego potoku; metryki trafiają do raportów i dashboardów zarządczych.
- System zarządzania jakością (QMS) i monitoring po wprowadzeniu na rynek (art. 17): konfigurowalny QMS dla AI — polityki, przepływy pracy, checklisty i szablony raportów — połączony z telemetrią oraz wykrywaniem driftu i incydentów.
- Wsparcie FRIA i DPIA (motywy 58b, 58g): procesy FRIA/DPIA są wbudowane w cykl projektu i powiązane z konkretnymi wersjami systemu oraz danymi użytymi do trenowania.
- GPAI i modele ryzyka systemowego: „fabryka modeli” rejestruje moc obliczeniową/FLOPs, przeprowadza testy adversarial, generuje podsumowania danych treningowych i wspiera politykę praw autorskich (TDM, kodeksy postępowania).
Projekt GENESIS-AI ma być zatem nie tyle „zestawem narzędzi”, ile inżynieryjnym odwzorowaniem AI Act i NATO PRU w procesach tworzenia i utrzymywania systemów AI.
SAVANT-AI: kognitywna warstwa decyzyjna i governance
SAVANT-AI ma być systemem kognitywnym: warstwą nadzoru, wyjaśnialności, audytu i wiedzy regulacyjnej, która „rozumie” zarówno systemy AI tworzone w GENESIS-AI, jak i kontekst prawny ich działania. Jej rolą ma być przełożenie wymagań UE AI Act i NATO z poziomu technicznego na poziom decyzyjny — dyrektorów departamentów, inspektorów, lekarzy, kontrolerów i funkcjonariuszy.
Kluczowe funkcje:
- XAI i wyjaśnialność: SAVANT-AI ma dostarczać wyjaśnienia decyzji — reason codes, wpływ cech i scenariusze what-if — zgodnie z wymaganiami NATO PRU dotyczącymi wyjaśnialności i identyfikowalności.
- Identyfikowalność i pełna ścieżka audytowa: centralna warstwa wiedzy o systemach AI pozwala odtworzyć, „kto, co, kiedy i na jakiej podstawie” ukierunkował konkretną decyzję.
- Nadzór człowieka w praktyce: dedykowane interfejsy „konsoli decyzyjnej” prezentują rekomendacje AI wraz z kontekstem, wskaźnikami jakości, ostrzeżeniami i opcjami zaakceptuj/odrzuć, chroniąc przed automation bias.
- Rejestr systemów AI wysokiego ryzyka: SAVANT-AI ma prowadzić katalog systemów w departamencie, odwzorowany na kategorie EU AI Act, status zgodności, wyniki TEVV i powiązane FRIA.
- Asystent FRIA: moduł, który ma prowadzić urzędników krok po kroku przez ocenę wpływu na prawa podstawowe, identyfikujący grupy podatne na zagrożenia, ryzyka i możliwe środki zaradcze.
- NATO PRU Compliance View: widok zgodności każdej aplikacji z sześcioma zasadami NATO — zidentyfikowane luki, zalecane działania i repozytorium dobrych praktyk.
- AI literacy i szkolenia: spersonalizowane ścieżki edukacyjne dla różnych profili — prawnika, zamówień, architekta IT i analityka — oparte na dokumentach UE i NATO oraz rzeczywistych przypadkach użycia z ministerstwa.
Celem projektu SAVANT-AI jest, by to, co AI Act i NATO określają jako „governance”, stało się częścią codziennej pracy decydentów, a nie teoretycznym dokumentem na półce.