Sovereignty Level Assessment — jak wybrać właściwy poziom suwerenności AI i nie przepłacić
Seria: CDF 1.3.2 w praktyce — 6 artykułów o metodyce wdrażania suwerennej AI
Article illustration
Wokół suwerennej AI narosło dziś wiele uproszczeń. Niektóre organizacje zakładają, że skoro AI dotyczy danych, regulacji i bezpieczeństwa, jedyną rozsądną odpowiedzią jest całkowita izolacja środowiska. Inne idą w przeciwnym kierunku i próbują utrzymać wszystkie inicjatywy AI w modelu chmury publicznej, ponieważ jest szybciej i taniej.
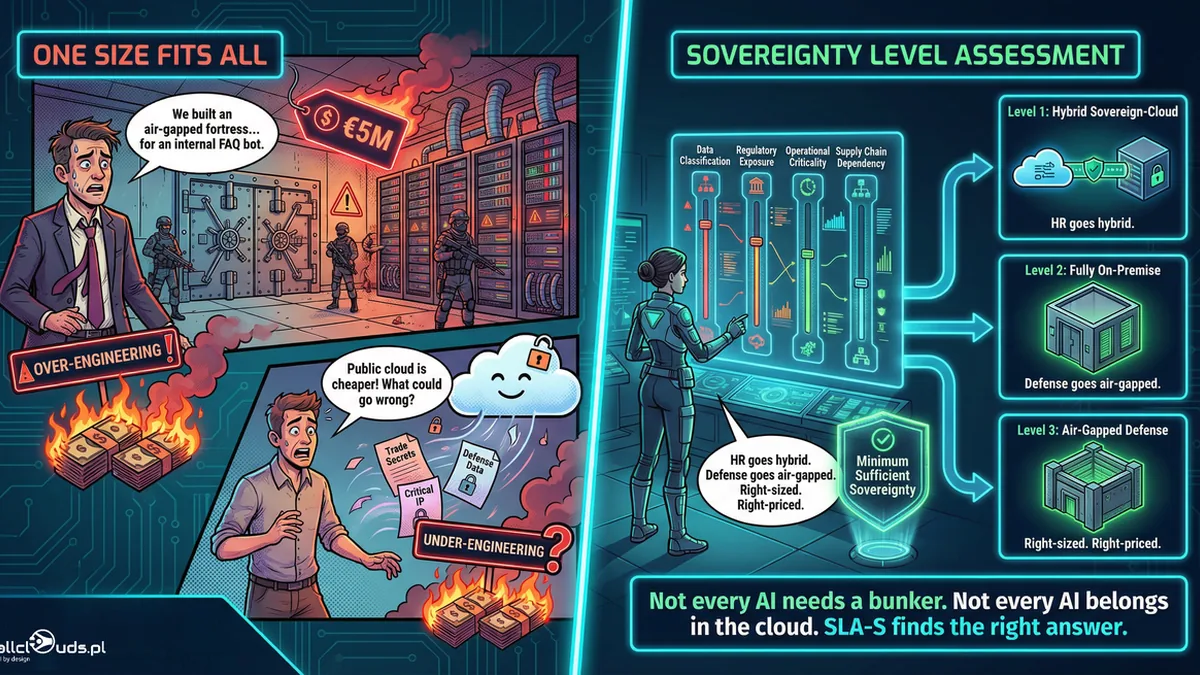
Oba podejścia mogą być błędne — i oba mogą być kosztowne. Dlatego CDF 1.3.2 wprowadza Sovereignty Level Assessment: formalną ocenę poziomu suwerenności wymaganego dla konkretnego obszaru biznesowego, przeprowadzaną przed podjęciem decyzji architektonicznych.
Nie chodzi o to, czy AI powinna być suwerenna
Prawdziwe pytanie brzmi inaczej: jaki poziom suwerenności jest rzeczywiście potrzebny w danym procesie, dla danych i w określonym kontekście regulacyjnym. Ani większy, ani mniejszy.
CDF 1.3.2 opisuje dwa częste błędy popełniane przez organizacje przy wyborze architektury AI. Pierwszy to over-engineering — przewymiarowanie poziomu suwerenności, które zwiększa TCO, wydłuża wdrożenie i ogranicza elastyczność operacyjną. Drugi to under-engineering — niedoszacowanie wymagań regulacyjnych, operacyjnych lub geopolitycznych, prowadzące do ryzyka niezgodności, incydentów lub utraty kontroli nad obszarem krytycznym.
To ważne rozróżnienie, ponieważ decyzja o suwerenności nie powinna być intuicyjna ani ideologiczna. Nie każda inicjatywa AI wymaga architektury air-gap, ale nie każda może bezpiecznie pozostać w chmurze publicznej. Potrzebna jest ustrukturyzowana analiza, a nie ogólne hasło „chcemy suwerennej AI”.
Czym jest Sovereignty Level Assessment?
Sovereignty Level Assessment, w skrócie SLA-S, jest obowiązkową częścią fazy 0 w CDF 1.3.2. Jej celem jest określenie rzeczywiście wymaganego poziomu suwerenności infrastruktury AI, modeli, danych, integracji i operacji — zamiast przyjmowania z góry maksymalnego poziomu izolacji dla całego programu transformacji.
W praktyce SLA-S działa jako narzędzie diagnostyczne. Po jej przeprowadzeniu organizacja otrzymuje klasyfikację poziomu suwerenności dla danego obszaru, rekomendowany Sovereign Deployment Pattern, uzasadnienie regulacyjne, operacyjne i architektoniczne, a także dane wejściowe do 3–5-letniego TCO Model i Make-vs-Buy Decision Framework.
Ma to znaczenie, ponieważ decyzja o modelu wdrożenia przestaje być wynikiem pojedynczej opinii architekta lub działu bezpieczeństwa. Staje się rezultatem uzgodnionej oceny, wspólnie zatwierdzonej przez biznes, bezpieczeństwo, compliance i architekturę — i dopiero wtedy stanowi dane wejściowe do decyzji w fazie 1.
Cztery wymiary oceny
CDF 1.3.2 ocenia poziom suwerenności w czterech wymiarach. Dzięki temu analiza nie ogranicza się do pytania o lokalizację danych, lecz obejmuje pełny kontekst ryzyka i zależności.
| Wymiar | Co ocenia | Przykładowe poziomy | | --- | --- | --- | | Data Classification | Wrażliwość i wartość danych przetwarzanych przez system AI | Niski: dane publiczne Średni: dane osobowe, tajemnice handlowe Wysoki: informacje niejawne | | Regulatory Exposure | Stopień podlegania wymaganiom sektorowym i prawnym | Niski: brak wymagań sektorowych Średni: RODO, NIS2/uKSC Wysoki: DORA, sektor obronny, wymagania administracji | | Operational Criticality | Wpływ awarii lub niedostępności systemu AI na organizację | Niski: proces pomocniczy Średni: proces biznesowy Wysoki: proces krytyczny dla misji | | Supply Chain Dependency | Dopuszczalność korzystania z usług, API, modeli i hostingu zewnętrznego | Niski: dopuszczalna chmura publiczna Średni: zaufana chmura UE Wysoki: pełna izolacja air-gap |
Podejście wielowymiarowe ma ogromne znaczenie praktyczne. Organizacja może przetwarzać dane o umiarkowanej wrażliwości, ale działać w obszarze o bardzo wysokiej krytyczności operacyjnej. Może też mieć niskie ryzyko operacyjne, lecz bardzo silne ograniczenia regulacyjne. Dlatego CDF zakłada, że poziom końcowy nie opiera się na „średniej” wymiarów — najwyższy poziom ryzyka lub ograniczenia w dowolnym wymiarze krytycznym wyznacza minimalny dopuszczalny poziom suwerenności.
Zasada Minimum Sufficient Sovereignty
Kluczową ideą SLA-S jest Minimum Sufficient Sovereignty. Oznacza wybór takiego poziomu izolacji, lokalizacji i kontroli nad systemem AI, który wystarcza do spełnienia wymagań regulacyjnych, bezpieczeństwa, ciągłości działania i ochrony własności intelektualnej — ale nie jest większy niż to konieczne.
To bardzo dojrzałe podejście architektoniczne. Z jednej strony chroni organizację przed budowaniem nadmiernie ciężkiej i kosztownej infrastruktury dla procesów niewymagających pełnej izolacji. Z drugiej zabezpiecza przed wdrożeniem zbyt lekkiego modelu w obszarach krytycznych lub silnie regulowanych.
W praktyce oznacza to odejście od sposobu myślenia „jedna architektura dla wszystkich”. Metodyka dopuszcza — a nawet zakłada — że różne procesy w tej samej organizacji mogą wymagać różnych poziomów suwerenności.
Trzy poziomy architektury docelowej
Wynik SLA-S jest mapowany na trzy główne poziomy suwerenności AI i odpowiadające im wzorce wdrożeniowe.
| Poziom | Nazwa | Wzorzec docelowy | Profil | | --- | --- | --- | --- | | Poziom 1 | Hybrid Sovereignty | Hybrid Sovereign-Cloud | Standardowe dane firmowe, procesy pomocnicze | | Poziom 2 | Full Sovereignty | Fully On-Premise | Krytyczne know-how, podmioty kluczowe | | Poziom 3 | Isolated Sovereignty | Air-Gapped Defense | Obronność, krytyczna infrastruktura państwa |
Poziom 1: Hybrid Sovereign-Cloud — modele bazowe lub obciążenia obliczeniowe mogą działać w zaufanym środowisku chmurowym, ale dane krytyczne, pamięć organizacji, warstwa RAG i kontrola dostępu pozostają pod kontrolą organizacji. Stosowany tam, gdzie potrzebna jest równowaga między elastycznością, szybkością i zgodnością.
Poziom 2: Fully On-Premise — cała podstawowa warstwa AI działa w lokalnej infrastrukturze klienta. Modele, dane, orkiestracja agentów, logi i integracje pozostają w środowisku zamkniętym. Stosowany tam, gdzie kluczowe są suwerenność danych, kontrola operacyjna i ograniczenie ryzyka dostawcy.
Poziom 3: Air-Gapped Defense — pełna fizyczna izolacja środowiska, brak połączenia z Internetem i brak zależności operacyjnych od usług zewnętrznych. Aktualizacje i transfery modeli odbywają się według ścisłych procedur bezpieczeństwa. Stosowany w sektorze obronnym i szczególnie wrażliwych systemach administracji.
Jedna organizacja, kilka poziomów suwerenności
To jeden z najważniejszych wniosków z CDF 1.3.2: organizacja nie musi wybierać jednego poziomu suwerenności dla całego programu AI.
Metodyka podaje konkretne przykłady. Proces HR wykorzystujący dane osobowe i standardowe wewnętrzne przepływy pracy może działać w modelu Hybrid Sovereign-Cloud. Proces wspierający decyzje operacyjne w energetyce, telekomunikacji, finansach lub obronności może wymagać Fully On-Premise. System AI dla informacji niejawnych, środowisk wojskowych lub odizolowanej infrastruktury krytycznej może wymagać Air-Gapped Defense.
Oznacza to, że dojrzała strategia AI powinna segmentować przypadki użycia pod względem suwerenności, zamiast traktować je jako jedną kategorię technologiczną. Właśnie to najczęściej pozwala połączyć zgodność regulacyjną z rozsądnym TCO i sensownym tempem wdrożenia.
SLA-S jako narzędzie ekonomiczne
Sovereignty Level Assessment jest zatem nie tylko narzędziem bezpieczeństwa, ale także narzędziem ekonomicznym i architektonicznym. Pomaga uniknąć dwóch kosztownych sytuacji: przepłacania za nadmierną izolację tam, gdzie wystarczyłby model hybrydowy, oraz wdrożenia zbyt lekkiego modelu w obszarze wymagającym pełnej lokalizacji lub separacji.
Wynik SLA-S trafia bezpośrednio do 3–5-letniego modelu TCO projektowanego w fazie 1 oraz do Make-vs-Buy Decision Framework. Dzięki temu organizacja nie podejmuje decyzji architektonicznych w oderwaniu od kosztów ani nie szacuje kosztów w oderwaniu od wymagań suwerenności.
Dlaczego ten etap powinien poprzedzać architekturę
W wielu projektach decyzję o modelu wdrożenia podejmuje się zbyt wcześnie. Najpierw wybiera się technologię lub hosting, a dopiero potem zespół próbuje dopasować do nich wymagania regulacyjne, bezpieczeństwo i model operacyjny.
CDF odwraca tę kolejność. Najpierw w fazie 0 wykonuje się Data Gravity Assessment i Sovereignty Level Assessment, a dopiero później, w fazie 1, dokonuje ostatecznego wyboru Sovereign Deployment Pattern.
Ma to znaczenie, ponieważ architektura AI nie jest dziś wyłącznie decyzją infrastrukturalną. Jest decyzją o zgodności, kontroli, kosztach, łańcuchu dostaw i odporności operacyjnej. Takie decyzje wymagają danych, nie intuicji.
O co zapytać przed wdrożeniem
Przed wyborem modelu wdrożenia AI warto zadać kilka konkretnych pytań:
- Które dane i decyzje są rzeczywiście obarczone najwyższym ryzykiem?
- Czy każdy przypadek użycia wymaga takiego samego poziomu izolacji?
- Które ograniczenia wynikają z regulacji, a które z wewnętrznych polityk bezpieczeństwa?
- Gdzie kończy się uzasadniona suwerenność, a zaczyna kosztowny over-engineering?
- Jak wybór architektury wpłynie na TCO, elastyczność operacyjną i ryzyko uzależnienia od dostawcy?
- Czy organizacja ma formalny mechanizm oceny poziomu suwerenności, czy decyzja opiera się na przyzwyczajeniu?
Jeżeli nie ma ustrukturyzowanych odpowiedzi na te pytania, organizacja najprawdopodobniej nie podejmuje decyzji architektonicznej — zgaduje. A w przypadku wdrożeń AI w sektorach regulowanych zgadywanie szybko staje się kosztowne.
Sovereignty Level Assessment porządkuje ten moment decyzyjny. Zamiast debaty „chmura czy on-prem” zapewnia ramy wyboru poziomu suwerenności właściwego dla konkretnego procesu, konkretnego ryzyka i konkretnego kontekstu regulacyjnego.