Vibe and verify: praktyczny model łączenia agentów AI z jakością, bezpieczeństwem i zgodnością w SDLC
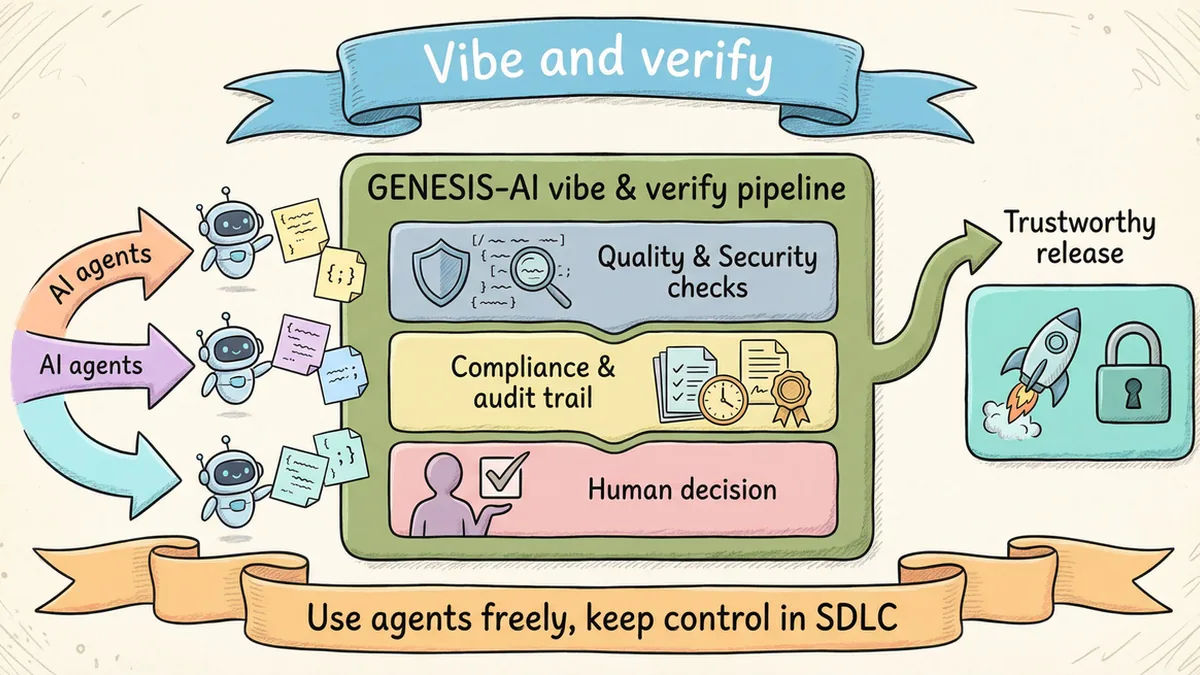
Vibe kontra verify: na czym naprawdę polega problem?
Dzisiejsze narzędzia i agenci AI potrafią generować, refaktoryzować i testować duże fragmenty kodu. „Vibe” jest łatwy: wpisujesz polecenie i po chwili masz pull request gotowy do przeglądu. Trudna jest część „verify”: skąd wiadomo, że ten kod jest bezpieczny, poprawny i zgodny z wymaganiami organizacji oraz regulatora?
Article illustration
Napięcie to jest szczególnie widoczne w dużych, regulowanych środowiskach: bankach, sektorze publicznym i telekomach. Kod powstaje szybciej, lecz rośnie ryzyko subtelnych błędów, podatności lub naruszenia reguł wewnętrznych. Zamiast zakazywać AI, trzeba otoczyć ją barierami ochronnymi: architekturą, w której programista może swobodnie korzystać z „vibe”, a system organizacji metodycznie weryfikuje wynik.
Krok zerowy: zdefiniuj „wiarygodny kod” dla swojej organizacji
Zanim zaprojektujesz bariery ochronne, musisz jasno odpowiedzieć: co oznacza dla nas wiarygodny kod? W praktyce zwykle sprowadza się to do czterech wymiarów:
- Bezpieczeństwo
- Brak oczywistych podatności.
- Brak wycieków danych lub sekretów.
- Wykorzystanie wyłącznie zatwierdzonych bibliotek i usług.
- Jakość i łatwość utrzymania
- Kod jest czytelny, zgodny ze standardami firmy i testowalny.
- Złożoność pozostaje pod kontrolą: nie wdrażasz „spaghetti” tylko dlatego, że zaproponowała je AI.
- Zgodność
- Spełnione są wymagania branżowe i regulacyjne.
- Przestrzegane są polityki wewnętrzne (rejestrowanie, audyt, retencja danych, struktura zmian).
- Wyjaśnialność i powtarzalność
- Możesz pokazać, dlaczego kod został zaakceptowany lub odrzucony.
- Ten sam fragment przeprowadzony przez potok daje ten sam wynik.
Bez takiej definicji każdy zespół inaczej interpretuje „dobry kod”. W świecie agentów jest to prosta droga do chaosu i konfliktów z zespołami bezpieczeństwa oraz zgodności.
Architektura „vibe and verify”: warstwowa, nie doraźna
Skuteczne podejście polega na myśleniu o kilku kolejnych warstwach, przez które musi przejść każda zmiana kodu.
Warstwa 1. Vibe: agenci blisko programisty
To przestrzeń szybkiej, eksploracyjnej pracy:
- Agent w IDE podpowiada kod, refaktoryzuje i generuje testy.
- Agenci działający w tle przygotowują pull requesty z refaktoryzacją, modernizacją lub dodatkowymi testami.
- Celem jest szybkie stworzenie działającej propozycji.
Na tym etapie nie zakładasz, że kod jest gotowy do produkcji. Traktujesz go jako wersję roboczą, która nadal wymaga weryfikacji.
Warstwa 2. Jakość i bezpieczeństwo: bariery ochronne z regułami + AI
Tutaj zaczyna się „verify”. Solidny wzorzec łączy:
- Twarde, deterministyczne reguły: lintery, reguły stylu, skanery bezpieczeństwa, reguły architektoniczne.
- Wyspecjalizowaną AI do analizy kodu: wykrywanie nieoczywistych błędów, antywzorców, regresji i problemów z wydajnością.
Kluczowe założenie: kod sprawdza inna warstwa niż ta, która go wygenerowała. Nie pozwalasz temu samemu modelowi „oceniać samego siebie”. Pomaga to:
- unikać martwych pól pojedynczego modelu,
- wyjaśnić proces audytorom („ten model pisze, a inny - wspierany zestawem reguł - ocenia”).
Warstwa 3. Zgodność i identyfikowalność: przesunięcie kontroli w lewo
AI przyspiesza kodowanie, więc jeżeli zgodność pozostawisz na sam koniec, szybciej napotkasz problemy, zamiast im zapobiegać. Kontrolę trzeba przesunąć w lewo - bliżej miejsca tworzenia kodu.
W praktyce może to oznaczać:
- zdefiniowane profile ryzyka systemów (np. A/B/C) z różnymi wymaganiami dla każdego z nich,
- automatyczne kontrole: używane są tylko zatwierdzone biblioteki; logowanie spełnia standardy; przestrzegane są reguły dostępności (np. WCAG),
- budowanie ścieżki audytowej: łączenie zmian kodu z wymaganiami, zgłoszeniami, decyzjami architektonicznymi i wynikami testów.
Dzięki temu, gdy ktoś zapyta: „Czy AI naruszyła nasze procedury?”, możesz pokazać logi promptów i odpowiedzi, logi decyzji agentów (co zmienili i dlaczego) oraz raporty z warstw weryfikacyjnych.
Warstwa 4. Human-in-the-loop: decyzja z odpowiedzialnością
Po wszystkich warstwach automatycznych nadal potrzebny jest człowiek, który:
- rozumie kontekst biznesowy i ryzyko,
- podejmuje ostateczną decyzję o scaleniu lub wydaniu,
- angażuje się w sytuacjach wyjątkowych: sprzecznych sygnałach, wysokim poziomie ryzyka i nowych regulacjach.
Kluczowe jest zdefiniowanie jasnych kryteriów uruchamiających tę interwencję: na przykład wyników skanera powyżej progu ryzyka, zmian w modułach krytycznych lub braku precedensu dla danego wzorca. Bez takich kryteriów human-in-the-loop staje się wąskim gardłem albo czystą formalnością.
Programista lub architekt nie jest już „korektorem AI sprawdzającym wiersz po wierszu”. Koncentruje się na tym, czego automatyzacja nie widzi: logice biznesowej, wpływie na klienta i architekturze systemu.
Bariery ochronne w praktyce: checklista, która naprawdę działa
1. Klasyfikuj kod według ryzyka
Nie każda część systemu wymaga takiego samego rygoru. Prosty podział:
- Mały wpływ / małe ryzyko (skrypty, narzędzia wewnętrzne): lżejsza ścieżka weryfikacji, większa autonomia agentów.
- Duży wpływ / wysokie ryzyko (logika finansowa, rozliczenia, systemy krytyczne): pełna ścieżka „vibe and verify”, więcej testów, niezależna weryfikacja, większy udział człowieka.
W ten sposób nie blokujesz innowacji tam, gdzie ryzyko jest małe, a jednocześnie chronisz najbardziej wrażliwe obszary.
2. Oddziel generowanie od weryfikacji
Zasada łatwa do wyjaśnienia zespołom bezpieczeństwa i regulatorom:
- Jeden zestaw modeli/agentów generuje kod.
- Inny zestaw - wspierany regułami - go sprawdza.
Rozdział ten zmniejsza prawdopodobieństwo, że model przeoczy własne błędy, i ułatwia stwierdzenie: „mamy niezależną kontrolę”.
3. Zapisz definicję wiarygodnego kodu
Warto mieć dokument, który można pokazać zespołom, audytorom i regulatorom, opisujący:
- wymagania jakościowe dla systemów A/B/C,
- wymagania bezpieczeństwa (obowiązkowe praktyki, zabronione wzorce),
- wymagania zgodności (logi, retencja, identyfikowalność),
- dowody wymagane do zaakceptowania kodu (raporty, logi, zatwierdzenia).
Następnie można zakodować te reguły w narzędziach i agentach, zamiast polegać na nieformalnych uzgodnieniach.
4. Mierz wyniki, a nie „magię AI”
Zamiast chwalić się, że „30% kodu napisała AI”, śledź:
- jak zmienił się czas od zgłoszenia do wdrożenia,
- jak zmieniła się liczba błędów i wycofań,
- jak zmieniła się jakość wydań,
- co dzieje się z wielkością backlogu i zadowoleniem użytkowników.
Częsty efekt uboczny: przyspieszasz kodowanie, ale jeżeli nie usprawnisz przeglądu, testowania i zgodności, jedynie przenosisz wąskie gardło w inne miejsce. Telemetria SDLC od początku do końca pomaga szybko to zauważyć.
Jak wyjaśnić to w sektorze regulowanym
Regulatorów i audytorów zwykle interesują dwa pytania:
- Czy AI obniżyła standardy jakości, bezpieczeństwa i zgodności?
- Czy potrafisz wykazać, jak podjęto decyzję „ten kod jest OK”?
Trzeba być gotowym odpowiedzieć:
- Utrzymujemy takie same lub wyższe standardy dla kodu generowanego przez AI jak dla kodu pisanego ręcznie.
- Stosujemy architekturę „vibe and verify” z niezależnymi warstwami kontroli.
- Utrzymujemy logi, raporty i pisemną definicję wiarygodnego kodu, które można przejrzeć i zweryfikować.
Przenosi to rozmowę z pytania „Czy AI jest bezpieczna?” na „Jak dokładnie zapewniacie bezpieczeństwo i zgodność podczas korzystania z AI?” - dyskusję, w której macie mocne argumenty.
Gdzie pasuje platforma taka jak GENESIS-AI
Platforma taka jak GENESIS-AI może być miejscem, w którym wszystkie warstwy modelu „vibe and verify” łączą się w jeden spójny przepływ:
- Łączysz agentów generujących i weryfikujących oraz narzędzia jakości, bezpieczeństwa i zgodności.
- Gromadzisz telemetrię z całego SDLC - od pierwszego commitu po monitorowanie produkcji.
- Definiujesz i egzekwujesz reguły wiarygodnego kodu dla różnych systemów i klientów, dostosowując poziom kontroli do profilu ryzyka.