Minimalna wystarczająca suwerenność: dlaczego twoja firma nie potrzebuje pełnej suwerenności AI, ale bez pewnego minimum zginie
SAVANT-AI to projekt badawczy programu inLABs. Opisane funkcje są celem badań, a nie dostępnym produktem. Status projektu: inLABs
Organizacje, które próbują osiągnąć pełną suwerenność na każdej warstwie stosu AI, trafiają na ścianę: modele lokalne nie dorównują wydajnością modelom brzegowym, lokalni dostawcy chmury nie mogą konkurować z hiperskalerami pod względem skali usług, a koszty budowy własnej infrastruktury są ogromne. Prowadzi to do jednego z dwóch scenariuszy: projekt „suwerennej AI” zostaje na zawsze zamrożony jako zbyt drogi albo organizacja kupuje suwerenność pozorną - własne GPU w centrum danych, lecz dane nadal są przetwarzane przez modele znajdujące się w USA.
Z drugiej strony organizacje, które całkowicie ignorują suwerenność, gromadzą zagrożenia niewidoczne na co dzień, ale materializujące się nagle - podczas audytu regulacyjnego, incydentu geopolitycznego lub zmiany warunków umowy z dostawcą. Występuje pięć rodzajów takich zagrożeń:
- Złożoność regulacyjna (US CLOUD Act, EU AI Act, lokalizacja danych)
- Zakłócenia techniczne (geopolityka wpływa na ciągłość usług)
- Własność intelektualna i własność danych (rządy uzyskują dostęp do danych nawet wtedy, gdy są one przechowywane za granicą)
- Ekspozycja ekonomiczna (cła, podatki wyjściowe, koszty migracji)
- Ryzyko reputacyjne (brak przejrzystości zarządzania danymi)
Cztery wymiary suwerenności i to, co naprawdę trzeba kontrolować
Zanim przejdziemy do klasyfikacji obciążeń, należy zrozumieć, że suwerenność AI nie jest pojęciem binarnym - ma cztery niezależne wymiary:
- Terytorialny - gdzie fizycznie znajdują się dane i moc obliczeniowa
- Operacyjny - kto zarządza danymi i infrastrukturą oraz je zabezpiecza
- Technologiczny - kto jest właścicielem stosu technologicznego i własności intelektualnej
- Prawny - która jurysdykcja reguluje dostęp i zgodność
Organizacja może być w pełni suwerenna w wymiarze terytorialnym (serwery w Polsce), a całkowicie zależna w wymiarze prawnym (umowa podlegająca prawu stanu Delaware, US CLOUD Act). Właśnie ta niewidoczna luka jest najczęstszym źródłem problemów w zamówieniach publicznych i audytach NIS2.
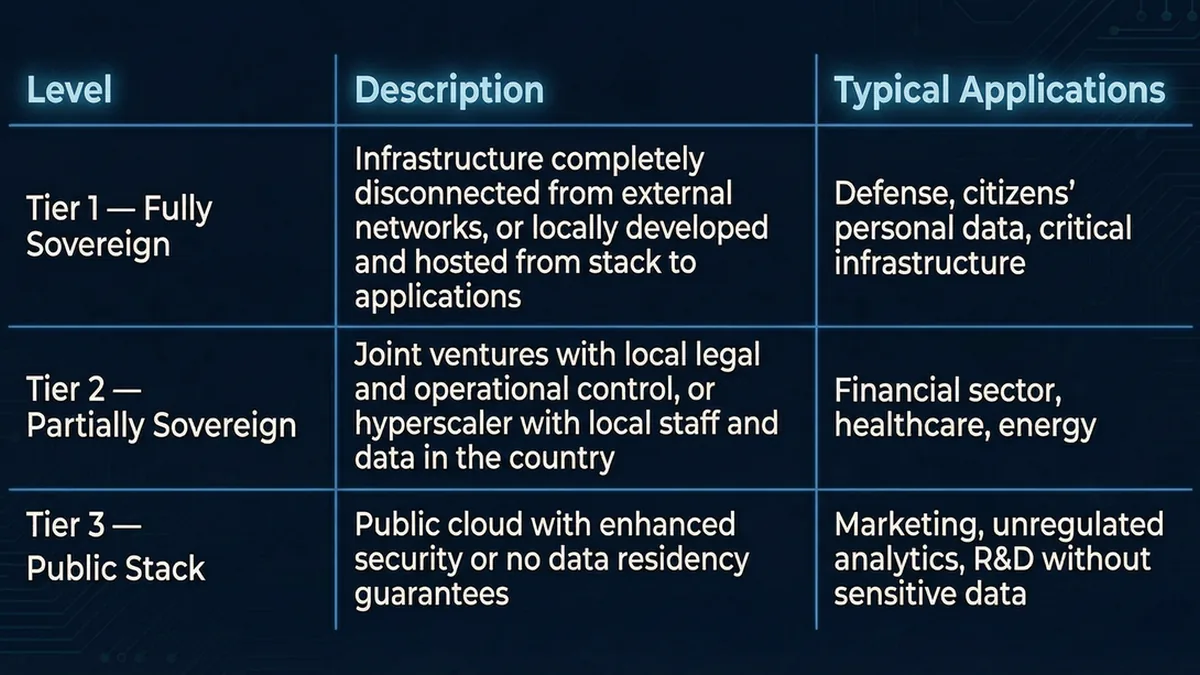
Trzy poziomy suwerenności: jak klasyfikować obciążenia

Kluczowa zasada jest prosta: nie pytaj „czy potrzebujemy suwerenności”, lecz „które obciążenie wymaga jakiego poziomu i dlaczego”.
5 pytań, które CTO/CIO powinni dziś zadać swoim zespołom
Zanim zlecisz zewnętrzny audyt gotowości w zakresie suwerenności, uczciwie odpowiedz na pięć pytań:
- Czy wiesz, które dane twojej organizacji podlegają US CLOUD Act - nawet jeżeli są przechowywane w europejskim centrum danych dostawcy z siedzibą w USA?
- Czy masz pełną kontrolę nad kluczami szyfrującymi dane przetwarzane przez systemy AI, czy klucze znajdują się u dostawcy?
- Czy twoje modele AI trenują lub są dostrajane na danych produkcyjnych wysyłanych do zewnętrznych API i czy masz na to zgodę prawną oraz regulacyjną?
- Czy w razie blokady geopolitycznej lub sankcji wobec konkretnego dostawcy twoje procesy krytyczne mogłyby działać przez 72 godziny bez jego usług?
- Czy twoja architektura AI jest przenośna - czy możesz przenieść obciążenia do innego dostawcy lub środowiska on-premises w ciągu tygodni, a nie miesięcy?
Jeżeli nie znasz odpowiedzi na którekolwiek z tych pytań, masz lukę suwerenności, która już dziś stanowi ryzyko operacyjne.
Studium przypadku: bank kontra ministerstwo - dwie różne odpowiedzi na ten sam problem
Wyobraźmy sobie dwa podmioty rozważające wdrożenie systemu AI do analizy dokumentów:
Bank komercyjny przetwarza dane klientów objęte RODO, DORA i rekomendacjami KNF. Jego obciążenia AI można podzielić na:
- Analizę transakcji (Tier 2 - dane w Polsce, model dostrajany lokalnie)
- Obsługę klienta przez chatbota (Tier 3 - dane pseudonimizowane, dopuszczalny model globalny)
- Systemy scoringowe (Tier 1 - pełna suwerenność wymagana przez regulatora)
Trzy różne obciążenia, trzy różne poziomy suwerenności - i żadne z nich nie wymaga przebudowania całej infrastruktury od podstaw.
Ministerstwo przetwarza wrażliwe dane obywateli, dokumenty niejawne i systemy infrastruktury krytycznej. Tutaj odpowiedź jest inna: Tier 1 dla wszystkiego, co ma styczność z danymi operacyjnymi, oraz Tier 2 wyłącznie dla narzędzi produktywności bez dostępu do danych wrażliwych. Jednak nawet w tym przypadku nie buduje się własnych procesorów graficznych - suwerenność technologiczna może oznaczać hostowanie modeli open source we własnej infrastrukturze, a nie tworzenie ich od podstaw.
Od klasyfikacji do architektury: jak działa to w praktyce
Skuteczna architektura suwerennej AI definiuje tak zwane niepodlegające negocjacjom punkty kontroli - zestaw punktów kontrolnych, które bez wyjątku muszą być suwerenne:
- Klasyfikacja danych i dozwolone zastosowania - co może opuścić organizację, a co nie
- Szyfrowanie i własność kluczy - kto fizycznie przechowuje klucze i w jakiej jurysdykcji
- Tożsamość, dostęp, logowanie i monitorowanie - pełna audytowalność działania modeli AI
- Zarządzanie ryzykiem modeli i oceny - wbudowane mechanizmy oceny jakości i bezpieczeństwa
- Reagowanie na incydenty i ścieżki dostępu zgodnego z prawem - co dzieje się, gdy organ regulacyjny lub sądowy zażąda dostępu
Nie jest to lista funkcji produktu. To lista wymagań architektonicznych, które powinny znaleźć się w każdym RFP i każdym przetargu na systemy AI w organizacjach regulowanych.
Co to oznacza dla twojej organizacji
Suwerenna AI nie jest projektem infrastrukturalnym; to strategiczna decyzja o tym, gdzie kończy się kontrola nad własną inteligencją. Dobra wiadomość jest taka, że nie musisz posiadać wszystkiego. Musisz wiedzieć, co powinno należeć do ciebie - i upewnić się, że tak jest. Reszta może być hybrydowa, partnerska, a nawet globalna.
Złym scenariuszem nie jest ten, w którym korzystasz z AWS lub Azure. Zły scenariusz to taki, w którym nie wiesz, jakie dane przez nie przepływają, kto ma do nich dostęp prawny i co się stanie, gdy jutro zmieni się sytuacja geopolityczna.
Chcesz zobaczyć, gdzie twoja organizacja znajduje się na mapie suwerenności?
Ocenę czterech wymiarów suwerenności stosu AI, zakończoną raportem z rekomendacjami uporządkowanymi według priorytetów, prowadzimy w ramach Oceny wstępnej metodyki CDF