Suwerenna AI w praktyce: wzorzec dla europejskich sektorów wrażliwych z SAVANT-AI
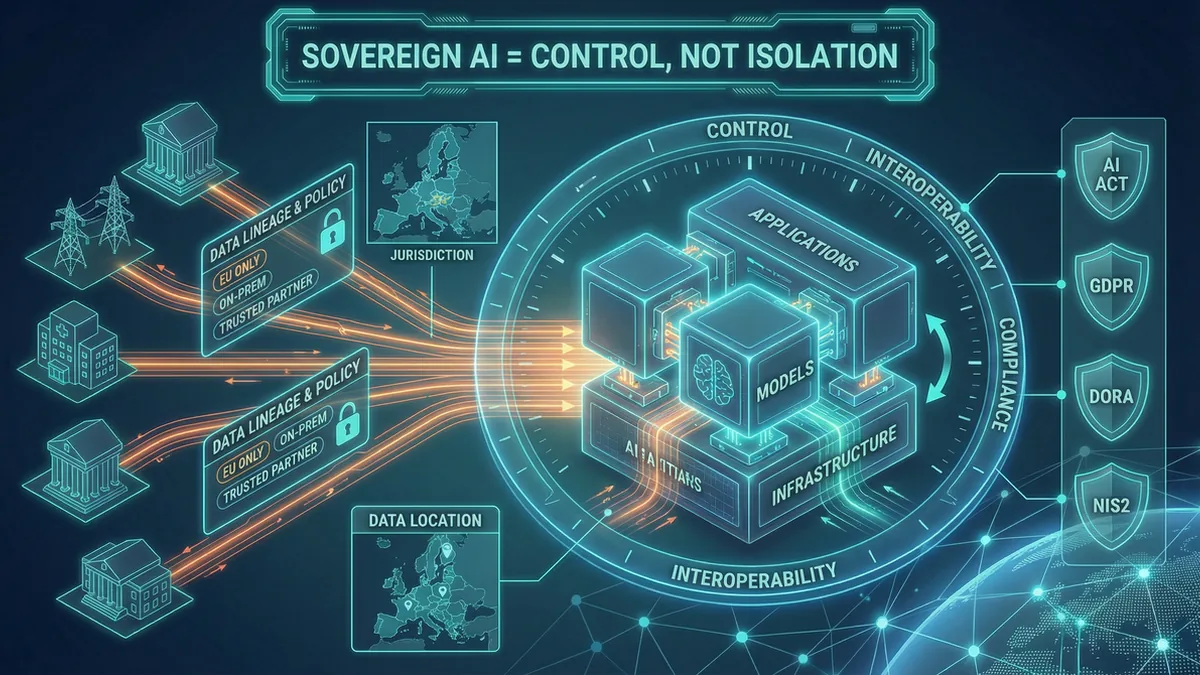
Europejskie instytucje weszły w erę AI z dwoma sprzecznymi impulsami: rosnącą presją na produktywność i innowacje oraz równie silną obawą przed utratą kontroli nad danymi, infrastrukturą i technologicznym łańcuchem dostaw. Sektory wrażliwe — bankowość, energetyka, obronność, ochrona zdrowia i administracja publiczna — odczuwają ten dysonans szczególnie dotkliwie. Z jednej strony widzą, że bez generatywnej AI nie da się utrzymać konkurencyjności i spełnić rosnących oczekiwań obywateli i klientów. Z drugiej strony obowiązki wynikające z AI Act, RODO i regulacji sektorowych sprawiają, że proste „lift & shift do globalnego hiperskalera” jest zwyczajnie zbyt ryzykowne. W tym miejscu pojawia się koncepcja suwerennej AI i rola platform takich jak SAVANT-AI.
Ilustracja suwerennej AI dla europejskich sektorów wrażliwych
Czym naprawdę jest „suwerenna AI” — i czym nie jest
Suwerenność technologiczna w AI bywa mylona z izolacją od globalnego ekosystemu. To błąd. W praktyce nie chodzi o budowanie cyfrowej „autarkii”, lecz o odzyskanie władzy decyzyjnej: kto kontroluje dane, modele, infrastrukturę i zasady ich użycia. W sektorach wrażliwych oznacza to kilka bardzo konkretnych wymagań.
Po pierwsze, pełną widoczność i kontrolę przepływów danych — od chwili ich utworzenia, przez przetwarzanie, po trenowanie modelu i inferencję. Instytucja musi umieć jednoznacznie wskazać, gdzie znajdują się dane, w jakiej jurysdykcji są przetwarzane i które podmioty mają do nich dostęp. Po drugie, możliwość wyboru i wymiany kluczowych komponentów stosu — od warstwy infrastruktury, przez modele, po aplikacje — bez konieczności „spalenia” całej architektury do fundamentów. Po trzecie, zgodność z europejskimi ramami prawnymi: AI Act, RODO, DORA, NIS2 oraz regulacjami sektorowymi dotyczącymi bankowości, energetyki, zdrowia i obronności. Suwerenna AI jest więc przede wszystkim architekturą zbudowaną wokół kontroli, interoperacyjności i zgodności — a nie zamkniętą wyspą.
Trzy warstwy suwerenności: infrastruktura, modele, governance
Jeśli spojrzymy na ekosystem AI jak na warstwowy stos technologiczny, suwerenność można rozpatrywać na co najmniej trzech poziomach, które powinny tworzyć spójną całość.
Najniższą warstwą jest infrastruktura obliczeniowa: centra danych, sieci, pamięć masowa i akceleratory. Kluczowa jest tu możliwość lokowania obciążeń w centrach danych znajdujących się w Unii Europejskiej, podlegających lokalnemu prawu i kontrolowanych operacyjnie przez podmioty działające w jurysdykcji europejskiej. Nie musi to oznaczać wyłącznie chmur krajowych — równie dobrze mogą to być suwerenne regiony hiperskalerów, o ile spełniają wymagania techniczne i prawne. Drugą warstwę stanowią modele i narzędzia — od modeli bazowych, przez mniejsze modele domenowe, po narzędzia orkiestracji i MLOps. Suwerenność oznacza tu między innymi możliwość hostowania modeli w infrastrukturze kontrolowanej przez klienta, korzystania z modeli europejskich tam, gdzie jest to zasadne, oraz pełną wiedzę o tym, jak modele trenowano i jakich danych referencyjnych użyto. Trzecią, często niedocenianą warstwą jest governance: procesy, polityki, rejestry systemów wysokiego ryzyka, oceny wpływu i audytowalność. Bez niej nawet „lokalna” AI może generować niedopuszczalne ryzyka regulacyjne.
Wzorzec dla sektorów wrażliwych: które wymagania są wspólne
Chociaż bank, operator sieci energetycznej i urząd działają w różnych reżimach prawnych, ich podstawowe wymagania wobec suwerennej AI są zaskakująco podobne. Po pierwsze, wszystkie potrzebują precyzyjnego mapowania danych wrażliwych i krytycznych — oraz możliwości deklaratywnego określenia, które zbiory mogą trafiać do jakich typów modeli, w jakiej formie, na przykład po pseudonimizacji, i w jakiej lokalizacji. Po drugie, zachowanie modelu musi być przejrzyste: decyzje trzeba móc rejestrować, wyjaśniać i odtwarzać w sposób zrozumiały dla audytorów i regulatorów. Po trzecie, potrzebne jest wbudowane wsparcie rejestracji systemów wysokiego ryzyka i dokumentowania cyklu życia modelu, aby spełniać wymagania AI Act bez ręcznego „wklejania” kontroli do Excela.
Istnieją ponadto wymagania specyficzne, ale powtarzalne na poziomie wzorców: w bankowości ścisłe ograniczenia wykorzystania danych transakcyjnych i scoringowych; w energetyce zarządzanie danymi sieciowymi i pomiarowymi jako infrastrukturą krytyczną; w obronności obsługa informacji niejawnych i integracja z istniejącymi domenami bezpieczeństwa. Wspólny wzorzec suwerennej AI dla tych sektorów musi być zatem jednocześnie wysoce parametryzowalny — profilowany regulacyjnie — i wsparty zestawem gotowych komponentów wielokrotnego użytku.
Rola SAVANT-AI: od platformy technologicznej do standardu wdrożeniowego
W tym kontekście SAVANT-AI może pełnić funkcję nie tylko kolejnego „systemu AI”, lecz faktycznego standardu architektonicznego wdrożeń AI w sektorach wrażliwych. Po pierwsze, jako platforma, która może działać zarówno na infrastrukturze krajowych operatorów chmurowych i centrów danych, jak i w suwerennych regionach dużych chmur, zapewniając spójny model bezpieczeństwa i orkiestracji. Pozwala to organizacjom planować migrację i rozbudowę środowiska AI bez przywiązania do jednego dostawcy. Po drugie, SAVANT-AI może zapewniać gotowe wzorce użycia różnych typów modeli — od modeli bazowych po małe modele domenowe trenowane na danych klienta — wraz z predefiniowanymi politykami określającymi, które klasy danych mogą współpracować z danym modelem. Po trzecie, kluczowym wyróżnikiem może być warstwa governance-by-design: wbudowane rejestry modeli, szablony kart modeli, mechanizmy oceny ryzyka i wzorce procesów zgodne z AI Act.
W praktyce taka platforma staje się czynnikiem umożliwiającym działanie CIO, CISO i Chief Compliance Officers. Zamiast ręcznie zszywać dziesiątki komponentów — od MLOps, przez DLP, po rejestry modeli — otrzymują środowisko wymuszające minimalne standardy, a zarazem pozostawiające przestrzeń na dostosowanie do lokalnych wymagań regulacyjnych i specyfiki organizacji. Dzięki temu rozmowa z zarządem może przejść od pytania „czy możemy wdrożyć AI bez ryzyka kar?” do „jak szybko i w których obszarach możemy bezpiecznie skalować wykorzystanie AI?”.
Governance i AI Act: jak budować zgodność, zamiast ją symulować
AI Act wprowadza szereg wymagań, które dla wielu organizacji brzmią jak powtórka z RODO — tym razem dotyczą jednak nie tylko danych, ale całych systemów. Z perspektywy platformy takiej jak SAVANT-AI kluczowe jest przełożenie tych abstrakcyjnych wymagań na konkretne funkcje i artefakty. Po pierwsze, każdy system AI sklasyfikowany jako wysokiego ryzyka powinien automatycznie generować i aktualizować swoją „kartę” — opis przeznaczenia, zakresu, zbiorów danych, metryk jakości, ryzyk i wdrożonych środków bezpieczeństwa. Po drugie, cykl życia modelu powinien być w pełni audytowalny: kto go trenował, na jakich danych, jakie zmiany wprowadzono oraz jakie testy wykonano przed wdrożeniem i po nim. Po trzecie, governance nie może kończyć się w chwili wdrożenia — platforma musi wspierać monitoring w czasie rzeczywistym, wykrywanie driftu i regresji oraz mechanizmy bezpiecznego wycofania lub przełączenia modelu.
SAVANT-AI może zaoferować w tym obszarze coś, czego brakuje wielu „surowym” zestawom narzędzi ML: procesowe ramy zgodności. Zamiast pozostawiać zespołom listę wymagań regulacyjnych do samodzielnego przełożenia na technikalia, platforma zapewnia gotowe przepływy pracy — obejmujące punkty kontrolne, wymagane zatwierdzenia, szablony dokumentów i integracje z istniejącymi systemami GRC. Zgodność staje się dzięki temu produktem ubocznym dobrze zaprojektowanego procesu, a nie odrębnym projektem realizowanym ręcznie.
Od proof of concept do programu suwerennej transformacji
Wiele europejskich instytucji ma już za sobą pierwszą falę PoC: chatbota do obsługi zapytań wewnętrznych, prototyp asystenta analityka czy pilotaż w utrzymaniu infrastruktury. Problem polega na tym, że inicjatywy te są zwykle odizolowane, budowane „obok” głównych systemów, w różnych technologiach i bez wspólnego modelu governance. W takiej sytuacji trudno mówić o suwerenności — nawet jeśli każdy z projektów formalnie spełnia regulacje, organizacja jako całość nie ma nad nimi rzeczywistej kontroli.
SAVANT-AI pozwala traktować suwerenną AI jako program, a nie zbiór projektów. Program zaczyna się od zmapowania krytycznych domen biznesowych i danych, wyboru kilku osi transformacji — na przykład decyzji kredytowych, zarządzania siecią lub obsługi wniosków obywateli — oraz budowy wspólnego środowiska AI z suwerenną architekturą „pod spodem”. Kolejne przypadki użycia nie oznaczają już nowych PoC budowanych od zera, lecz dodawanie następnych klocków na tej samej kontrolowanej platformie. Taka sekwencja jest nie tylko bardziej opłacalna, ale również łatwiejsza do obrony przed radą nadzorczą i regulatorem — można pokazać spójną strategię, roadmapę i mechanizmy ograniczania ryzyka.
Ilustracja skalowania programu suwerennej AI
Dla wrażliwych sektorów europejskich suwerenna AI nie jest modnym hasłem, lecz warunkiem wstępnym choćby myślenia o skali generatywnej AI. SAVANT-AI ma potencjał, by stać się brakującym ogniwem: platformą łączącą wymagania regulacyjne, potrzebę autonomii strategicznej i pragmatyczną konieczność dostarczania wyników biznesowych. Suwerenność przestaje wtedy oznaczać „wolniej i drożej”, a zaczyna oznaczać „bardziej świadomie, bezpieczniej i skalowalnie na europejskich warunkach”.