Suwerenna AI dla branż regulowanych: połączenie zgodności z innowacyjnością
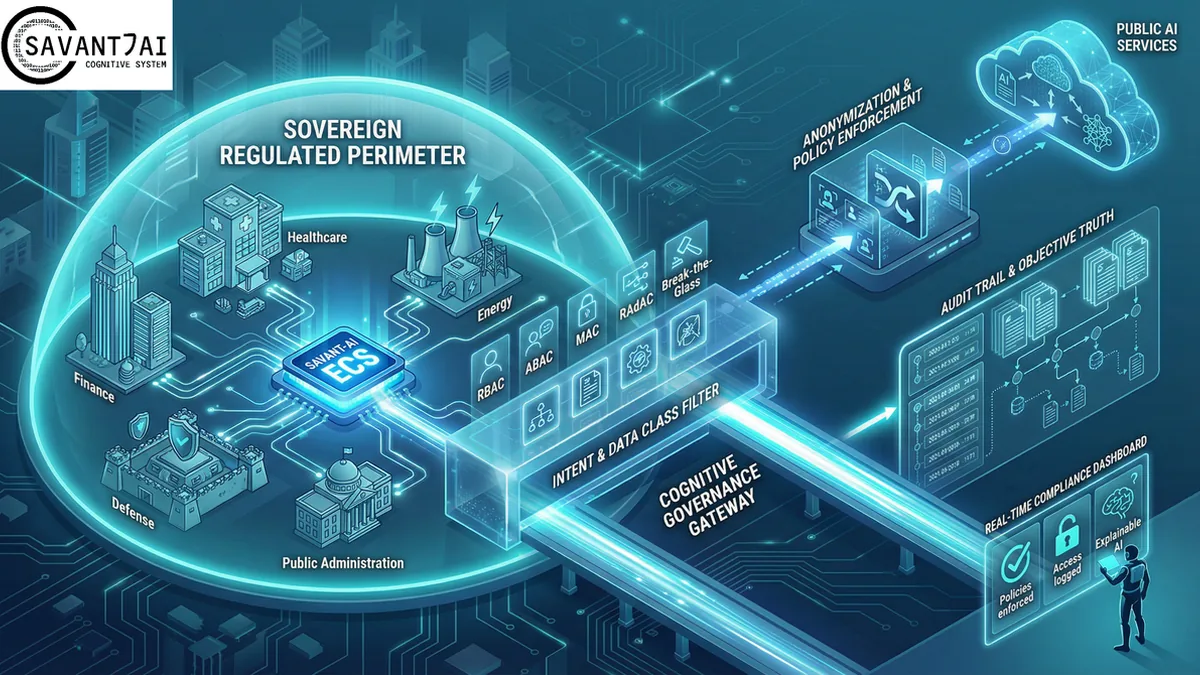
SAVANT-AI to projekt badawczy programu inLABs. Opisane funkcje są celem badań, a nie dostępnym produktem. Status projektu: inLABs
Sektory regulowane — finanse, energetyka, obronność, medycyna, administracja — najbardziej potrzebują AI, a jednocześnie mają najmniejszy margines błędu i największe obciążenia prawne. Dla takich środowisk prowadzimy projekt badawczy SAVANT-AI — jego celem jest suwerenny Enterprise Cognitive System: pełnoskalowa generatywna AI, kontrolowana przez organizację i działająca w jej infrastrukturze.

Dlaczego klasyczna „AI w chmurze” nie wystarcza regulatorom
W sektorach regulowanych dane nie są tylko zasobem – podlegają ścisłemu nadzorowi: bankowemu, medycznemu, energetycznemu, obronnemu i administracyjnemu. Przesyłanie pełnego kontekstu biznesowego i danych wrażliwych do publicznych usług AI generuje trzy główne rodzaje ryzyka:
- Ryzyko ujawnienia tajemnicy zawodowej lub handlowej (danych klientów, danych pacjentów, umów, strategii) poza kontrolowanym obwodem.
- Brak pełnej przejrzystości co do danych i trybu, w jakim trenowano zewnętrzny model używany przez organizację.
- Zależność od warunków i polityk dostawców, które mogą zostać jednostronnie zmienione bez wpływu klienta – trudna do zaakceptowania z perspektywy zgodności i audytu.
Regulatorzy coraz częściej oczekują nie tylko ochrony danych, ale także możliwości odtworzenia procesu decyzyjnego i kontrolowania wpływu AI na wynik decyzji. Klasyczne podejście „wyślij prompt do chmury, odbierz odpowiedź” po prostu tego nie zapewnia.
SAVANT-AI: założenia suwerennej AI on-premises
Projekt SAVANT-AI ma rozwiązać ten konflikt według zasad suwerenności:
- Projekt zakłada appliance on-premises klasy NVIDIA HGX B300 instalowany w serwerowni lub centrum danych organizacji.
- Wszystkie procesy kognitywne — modele, agenci, pamięć kontekstowa, repozytoria wiedzy — mają działać w infrastrukturze klienta, na jego sprzęcie i w jego domenie bezpieczeństwa.
- SAVANT-AI ma umożliwiać pracę w trybie izolacji sieciowej (air-gap, Deep Sovereignty), bez stałych połączeń z zewnętrznymi usługami publicznymi.
Dzięki temu organizacja może jasno powiedzieć: „Nasza AI działa tutaj, w naszym obwodzie, na naszych danych i podlega naszym politykom, a nie cudzym regulaminom SaaS”.
Cognitive Governance Gateway: filtruje nie tylko dane, lecz także intencje
Sercem połączenia generatywnej AI z wymaganiami audytowymi i regulacyjnymi ma być w projekcie SAVANT-AI Cognitive Governance Gateway. Jego działanie ma wykraczać poza klasyczny mechanizm „login + uprawnienia do tabel”:
- Ma analizować treść i intencję zapytania w języku naturalnym, klasy danych, których dotyczy odpowiedź, oraz kontekst sesji (rolę użytkownika, lokalizację, poziom ryzyka).
- Na tej podstawie decydować, czy dana synteza wiedzy w ogóle może zostać wykonana, w jakim zakresie i w jakiej formie (np. wyłącznie agregaty, bez danych jednostkowych).
- Może na przykład egzekwować polityki takie jak „dane oznaczone Top Secret nigdy nie są używane w kontekstach poza appliance” albo „informacje medyczne pacjenta można łączyć tylko z określonymi klasami danych administracyjnych”.
W ten sposób polityki zgodności i regulacyjne mają być wbudowane bezpośrednio w warstwę kognitywną – nie stanowią jedynie dokumentu lub nakładki, lecz część mechanizmu decyzyjnego.
Wielowymiarowe modele autoryzacji zgodne z regulacjami
Projekt SAVANT-AI zakłada wielowymiarową macierz modeli dostępu – znacznie bogatszą niż klasyczne RBAC spotykane w typowych systemach.
- RBAC – role odzwierciedlające strukturę organizacji (np. lekarz prowadzący, analityk kredytowy, analityk SOC, prawnik ds. compliance).
- ABAC – atrybuty takie jak lokalizacja, pora dnia, typ urządzenia, poziom uwierzytelnienia, przynależność do projektu.
- MAC / klasyfikacja – ścisłe etykiety, takie jak Public / Internal / Confidential / Top Secret, które niezależnie od roli mogą blokować dostęp do wybranych klas danych.
- Tryby PBAC, RAdAC i „break-the-glass” – polityki oparte na ryzyku (np. w razie podejrzanej aktywności system zawęża zakres odpowiedzi, wymusza MFA i przechodzi w tryb ograniczonej ekspozycji).
**Wszystko to ma być rejestrowane i audytowalne, tak aby audytorom i regulatorom można było wykazać, że dostęp do wiedzy generowanej przez ECS podlega co najmniej równie silnym kontrolom jak dostęp do samych systemów źródłowych.
Audit Trail i Objective Truth
Dla regulatorów kluczowe są trzy pytania: co AI uwzględniła, dochodząc do wniosku, kto miał do niego dostęp i czy można go odtworzyć? Projekt SAVANT-AI ma odpowiadać na nie wprost:
- Każda odpowiedź, liczba, raport lub rekomendacja ma mieć ścieżkę do konkretnych rekordów w systemach transakcyjnych, dokumentach i logach — ECS nie ma „zgadywać”, lecz syntetyzować fakty
- Proces rozumowania ma być rejestrowany: jakich modeli i agentów użyto, jakie dane pobrano, jakie polityki nadzoru zastosowano po drodze.
- Mechanizmy deterministycznej weryfikacji faktów (Factual Grounding) i nadzoru eksperckiego (klastry ekspertów human-in-the-loop) mają pozwalać kontrolować jakość i wiarygodność odpowiedzi.
Ma to tworzyć Objective Truth — jeden audytowalny punkt odniesienia zamiast wielu lokalnych interpretacji.
Ograniczanie ryzyka halucynacji i błędów AI
W branżach regulowanych błędy AI mogą oznaczać nie tylko stratę finansową, lecz także naruszenie prawa albo zagrożenie dla zdrowia i bezpieczeństwa. Dlatego projekt SAVANT-AI zakłada, że system:
- opiera odpowiedzi na danych z systemów źródłowych i repozytoriów wiedzy (RAG 2.0), zamiast generować „prawdopodobne” odpowiedzi bez podstawy faktycznej,
- wykorzystuje wyspecjalizowane moduły „obiektywnej prawdy”, które weryfikują spójność i kompletność danych,
- wprowadza model human-in-the-loop w krytycznych obszarach decyzyjnych: zespoły ekspertów weryfikują i zatwierdzają wzorce odpowiedzi, a ECS uczy się na ich poprawkach.
W ten sposób ryzyko halucynacji ma być minimalizowane, a tam, gdzie nie da się go wyeliminować — jawnie sygnalizowane i kontrolowane.
Jak wygląda to z perspektywy zarządu i regulatorów
Dla zarządu organizacji sektorowej (banku, operatora systemu energetycznego, grupy medycznej, instytucji publicznej) cele projektu SAVANT-AI oznaczają:
- możliwość pełnoskalowego wykorzystania generatywnej AI – do analiz, syntez i rekomendacji – bez naruszania wymagań bezpieczeństwa, audytu i regulacji,
- kontrolowalną, lokalną platformę ECS, która może stać się wspólnym „mózgiem” wielu jednostek organizacyjnych i krajów,
- ochronę strategicznego know-how przed „rozpuszczeniem” w modelach publicznych.
Dla regulatorów i audytorów:
- jasny obwód danych i obliczeń — ECS ma działać w infrastrukturze klienta, a nie „gdzieś w chmurze”,
- możliwość sprawdzenia, jak powstała konkretna rekomendacja AI i jakie dane uwzględniono,
- dowód, że organizacja nie tylko używa AI, lecz sprawuje nad nią rzeczywistą kontrolę techniczną i procesową.
Tak rozumiana suwerenna SAVANT-AI nie stanowi zatem przeszkody we wdrażaniu regulacji – przeciwnie, staje się narzędziem pozwalającym pogodzić ambicje transformacji kognitywnej z literą prawa i oczekiwaniami nadzoru.