Architektura suwerennej inteligencji korporacyjnej: dlaczego w erze AI dane muszą pozostać w serwerowni
SAVANT-AI to projekt badawczy programu inLABs. Opisane funkcje są celem badań, a nie dostępnym produktem. Status projektu: inLABs
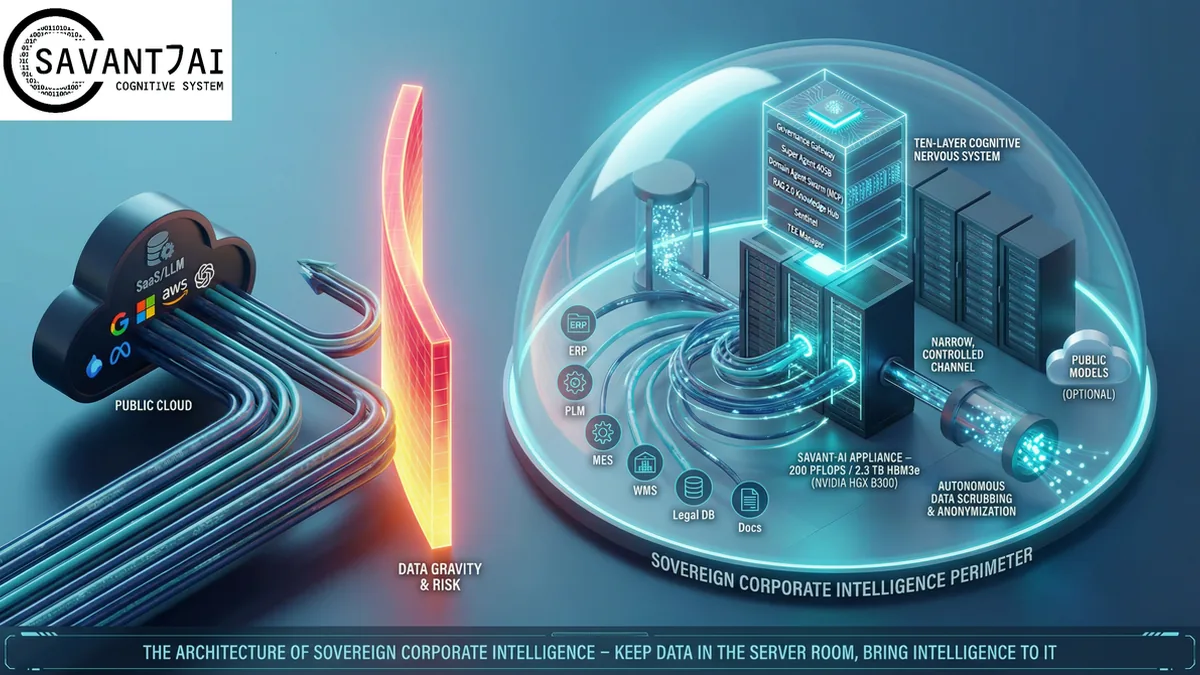
Projekt badawczy SAVANT-AI powstaje jako odpowiedź na deficyty suwerenności i wydajności rozwiązań chmurowych. Celem projektu jest nie „lokalna instalacja modelu”, lecz suwerenny Enterprise Cognitive System (ECS) — cyfrowy układ nerwowy organizacji, a nie usługa SaaS. Projekt zakłada dedykowaną jednostkę obliczeniową, pełną izolację sieciową air-gap, nadzór kognitywny i orkiestrację zasobów wiedzy organizacji.

Założenie projektu: moc obliczeniowa blisko danych
W projekcie SAVANT-AI zakładamy pracę na dedykowanej jednostce obliczeniowej klasy NVIDIA HGX B300 (Blackwell Ultra). Ma ona działać tam, gdzie dane wykazują największą „bezwładność” — w centrum danych organizacji, bezpośrednio obok systemów ERP, PLM i MES.
Wysoka moc obliczeniowa (200 PFLOPS) i ogromna, zunifikowana pamięć VRAM (2,3 TB HBM3e) umożliwiają Permanent Model Residency. W założeniu system ma jednocześnie utrzymywać w pamięci operacyjnej Super Agenta (Llama-3 405B), zespół agentów domenowych i duże okna kontekstowe — bez opóźnień znanych z systemów chmurowych i bez pogarszania jakości inferencji przez kwantyzację. Zamiast wysyłać petabajty danych do chmury (Data Gravity), projekt zakłada przeniesienie inteligencji do danych i skrócenie opóźnień inferencji.
Izolacja sprzętowa i tryb Deep Sovereignty
Dla zastosowań o najwyższych wymaganiach bezpieczeństwa projekt zakłada pracę w fizycznej izolacji air-gap oraz tryb Deep Sovereignty Mode, który ma przenieść ochronę na poziom sprzętu:
- Enklawy TEE (Trusted Execution Environments): krytyczne procesy kognitywne (np. analiza marży, receptury R&D) są wykonywane wyłącznie w izolowanych enklawach procesorów NVIDIA, co ma uniemożliwić dostęp do danych nawet administratorom systemu.
- Default Deny: komunikacja z Internetem jest domyślnie zablokowana. Jeżeli polityka dopuszcza użycie modeli publicznych, system uruchamia moduł Autonomous Data Scrubbing, który fizycznie zastępuje dane wrażliwe syntetycznymi tokenami, zanim opuszczą obwód korporacyjny.
Nadzór, bezpieczeństwo i suwerenność wbudowane w architekturę
W przeciwieństwie do systemów asystenckich projekt SAVANT-AI zakłada paradygmat Total Control. Bezpieczeństwo ma być fundamentem logiki orkiestracji, a nie „nakładką”:
- Semantic Intent Filter: każde zapytanie jest analizowane przez procesor NLU pod kątem ukrytych intencji. Jeżeli system wykryje próbę pozyskania know-how oznaczonego jako *Top Secret*, zapytanie zostaje natychmiast zablokowane w bramie kognitywnej.
- Sentinel Module (Cognitive Guardian): niezależny, redundantny agent AI, który w czasie rzeczywistym audytuje proces generowania odpowiedzi. Działa jak cyfrowy dron skanujący ścieżki komunikacji – jeżeli wykryje ryzyko halucynacji lub naruszenia zgodności, Sentinel uruchamia systemowy Kill Switch.
- Multidimensional Permissions Matrix: projekt zakłada połączenie kilku modeli kontroli dostępu. System ma zarządzać wiedzą w oparciu o integrację modeli RBAC (role), ABAC (atrybuty sesji), MAC (etykiety poufności), ReBAC (relacje w projektach) i PBAC (logika polityk biznesowych). Kluczową innowacją jest model RAdAC (Risk-Adaptive Access Control), który dynamicznie modyfikuje widoczność faktów zależnie od profilu ryzyka sesji. W sytuacjach krytycznych system obsługuje procedury „break-the-glass” (BTG), pozwalające na tymczasowe, w pełni audytowalne rozszerzenie uprawnień w celu zapewnienia ciągłości działania.
Dziesięciowarstwowy układ nerwowy korporacji
Projekt architektury logicznej SAVANT-AI obejmuje dziesięć wyspecjalizowanych warstw kognitywnych:
- Cameleoo UI: adaptacyjny interfejs kognitywny (wizualizacja 3D i mapy wiedzy).
- Perception and NLU Layer: rozumienie żargonu inżynieryjnego i ontologii organizacji.
- Governance Gateway: zapora semantyczna i strażnik obwodu.
- Super Agent (Orchestrator Core 405B): instancja najwyższej logiki i planowania syntezy.
- Domain Agent Swarm (7 Domains): wyspecjalizowani agenci działający w standardzie MCP.
- Identity Mapping Node: mechanizm Identity Mapping (dziedziczenie uprawnień ERP/PLM).
- Operational Knowledge Repository (RAG 2.0): indeksowanie „ciemnej materii” danych nieustrukturyzowanych.
- Corporate Context Buffer (KV Cache Pool): długoterminowa pamięć procesów decyzyjnych firmy.
- Sentinel Module (Cognitive Guardian): redundantny audyt i ograniczanie błędów AI.
- Sovereign Infrastructure Manager: niskopoziomowy nadzór nad enklawami TEE i zasobami VRAM.
Protokół MCP i mechanizm Objective Truth
Jednym z celów projektu jest ograniczenie kosztownych integracji punkt-punkt. Dzięki Model Context Protocol (MCP) system ma działać jak uniwersalna szyna, która odpytuje systemy ERP i PLM „na żywo”.
Każda odpowiedź podlega rygorowi Reference-First Synthesis – system nie „generuje” treści ze statycznej pamięci, lecz syntetyzuje ją wyłącznie na podstawie twardych dowodów. Dzięki technologii Deep Citation każda liczba na ekranie jest interaktywnym linkiem prowadzącym bezpośrednio do źródła (strony PDF lub rekordu bazy danych), co eliminuje halucynacje i buduje absolutne zaufanie kadry zarządzającej.
Ekonomia wiedzy jako aktywa
Model własnej infrastruktury może zmienić strukturę rentowności projektów AI:
- -
- Ograniczenie AI Sprawl: celem jest konsolidacja rozproszonych subskrypcji chmurowych w jednym punkcie kontroli i ograniczenie niekontrolowanych kosztów OpEx.
Wdrożenie SAVANT-AI oznacza przejście od pasywnego archiwizowania danych do aktywnej syntezy faktów. Jest strategicznym wyborem liderów, którzy rozumieją, że w erze kognitywnej transformacji przemysłowej rzeczywista siła rynkowa należy do tych, którzy dysponują najinteligentniejszą i najbardziej suwerenną wiedzą o własnym biznesie.